


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

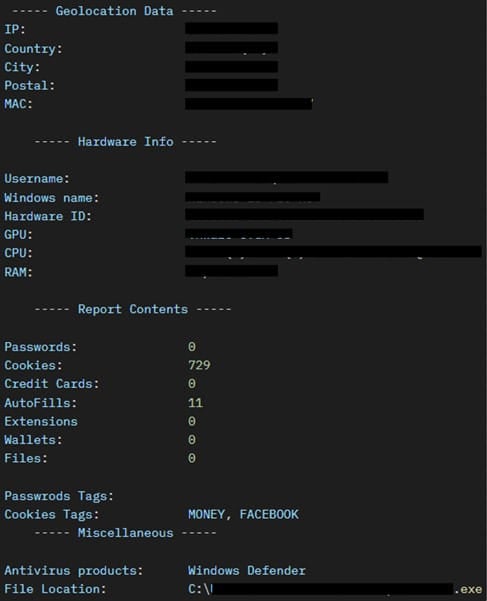
Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru