


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

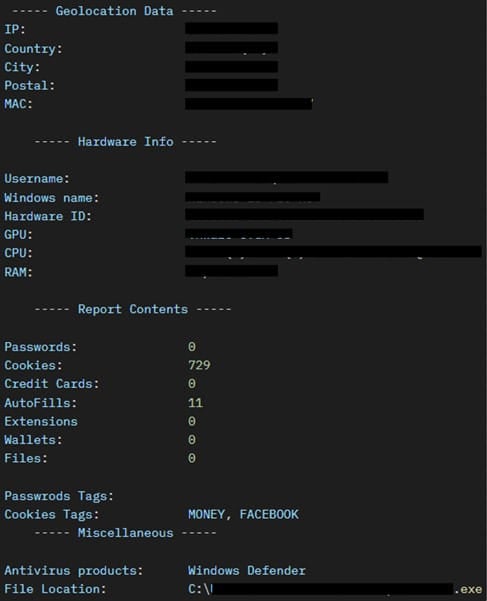
Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru