


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

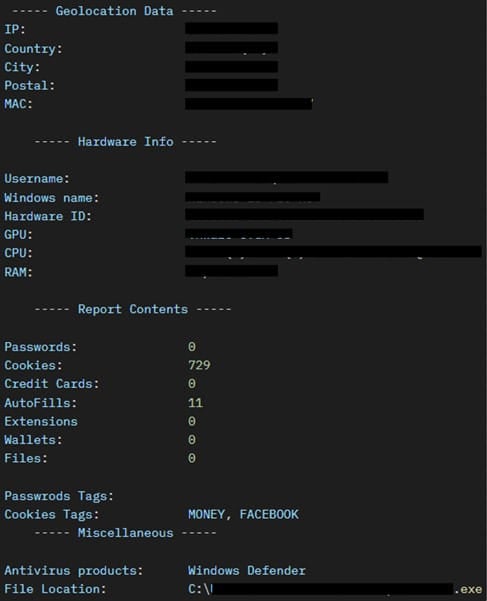
Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru