


Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Пользователи Windows 10 по всему миру жалуются на очередные проблемы ежемесячного набора обновлений. На этот раз один из январских патчей под номером KB5034441 выдаёт при установке ошибку 0x80070643.

Напомним, в январе Microsoft устранила 49 уязвимостей, из которых 12 — RCE. Один из апдейтов (KB5034441) должен закрыть брешь под идентификаторов CVE-2024-20666, позволяющую обойти шифрование BitLocker.

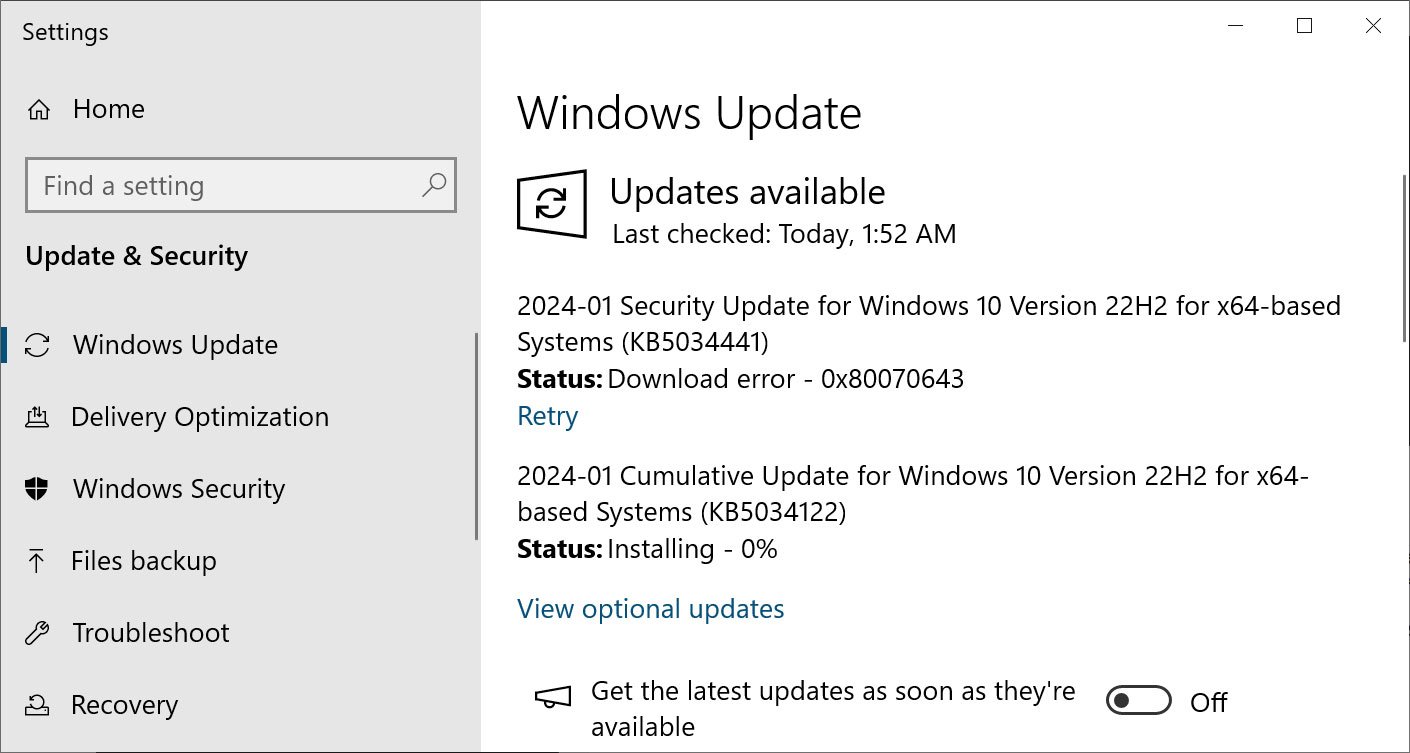
Тем не менее при попытке установить обновление пользователи получают ошибки 0x80070643:

Скриншот BleepingComputer


Чтобы понять причину обрывающейся инсталляции, можно обратиться к опубликованному Microsoft документу, в котором разработчики отмечают, что пользователи могут столкнуться с ошибкой вида «Windows Recovery Environment servicing failed, (CBS_E_INSUFFICIENT_DISK_SPACE)».

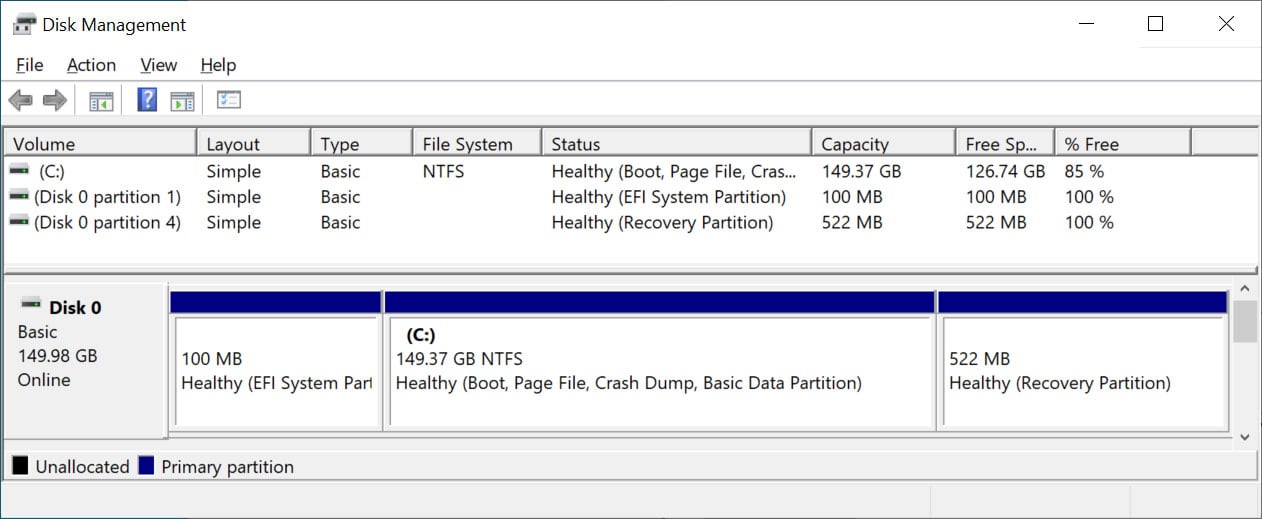
Несмотря на то что выдаётся стандартное сообщение «0x80070643 - ERROR_INSTALL_FAILURE», становится ясно, что корень проблемы лежит в недостаточно большом разделе восстановления для образа Windows RE (winre.wim).


Единственное, что на данный момент может предложить Microsoft, — создать больший по размеру раздел восстановления, чтобы обновление успешно установило новую версию Windows Recovery Environment (WinRE).

Опытные пользователи могут обратиться к инструкции от Microsoft, с помощью которой можно самостоятельно пофиксить баг. Обычным юзерам настоятельно рекомендуют дождаться фикса от разработчиков.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru