


Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

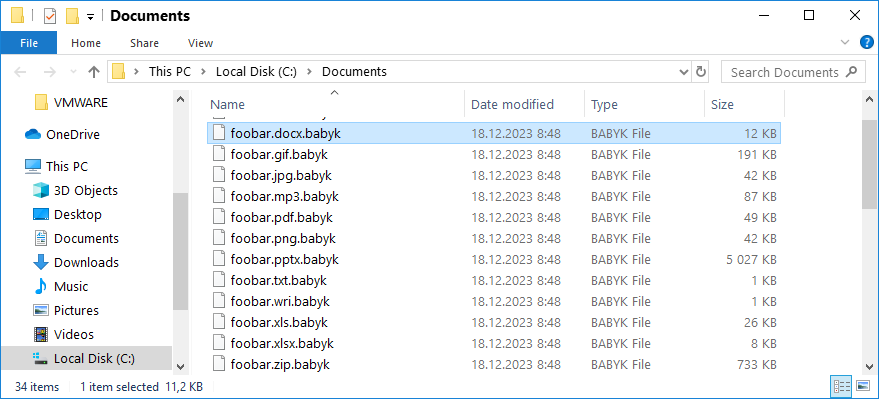
Специалистам Cisco Talos удалось заполучить дешифратор для файлов, пострадавших от Tortilla — одного из вариантов шифровальщика Babuk. Работая совместно с полицией Нидерландов, эксперты смогли добиться ареста одного из операторов программы-вымогателя.

Вариант Babuk под именем Tortilla был замечен в атаках после публикации исходного кода оригинального шифровальщика. Напомним, автор Babuk решил слить сорс из-за печального диагноза — онкология.

В октябре 2021 года специалисты чешской антивирусной компании Avast разработали бесплатный дешифратор для Babuk.

Теперь пришла очередь Tortilla: исследователи из Cisco Talos сообщили, что им удалось получить дешифратор при содействии полиции Нидерландов. Более того, в Амстердаме задержали гражданина, подозреваемого в проведении атак с Tortilla.

По словам экспертов, исполняемый файл дешифратора содержал единственную пару открытого и закрытого ключей. После их извлечения Cisco Talos отправила всю информацию Avast, чтобы последняя обновила инструмент для расшифровки файлов, пострадавших от Babuk.


Чешская компания добавила ключ для расшифровки Tortilla, теперь все желающие могут скачать бесплатный дешифратор по этой ссылке (EXE).

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru