



Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

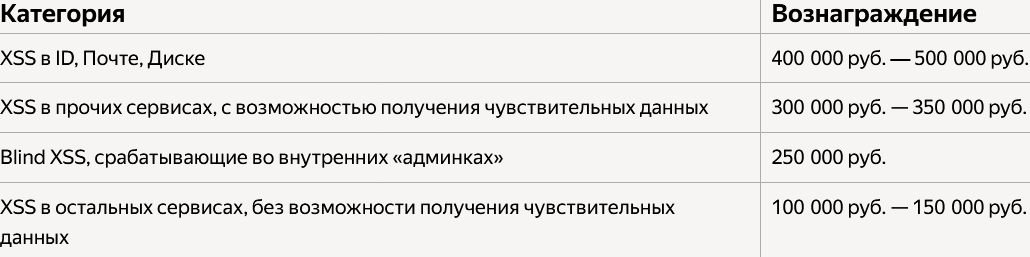
Компания «Яндекс» объявила новый конкурс в рамках программы «Охота за ошибками» (bug bounty). Участникам предстоит до 31 января искать XSS-уязвимости в различных сервисах; максимальный размер выплат за находки составит 500 тыс. рублей.

Злоумышленники обычно используют возможности XSS (межсайтового скриптинга) для обхода защиты, внедрения вредоносного кода в страницы сайтов, угона аккаунтов. В случае выявления такой уязвимости «Яндекс» обещает устранить ее в приоритетном порядке и в сжатые сроки.

Размеры выплат за XSS всех типов для конкурсантов увеличены в несколько раз. При этом, как и прежде, будут учитываться критичность уязвимости, сложность эксплойта и возможные последствия с точки зрения безопасности данных пользователей и партнеров.


Для поиска уязвимостей участники конкурса должны использовать исключительно собственные тестовые аккаунты. Пытаться получить доступ к данным других пользователей запрещено.

Объекты поиска и особенно интересующие «Яндекс» способы межсайтового скриптинга перечислены в новом разделе сайта «Охота за ошибками».

В минувшем августе в рамках bug bounty «Яндекса» был проведен конкурс на отлов уязвимостей типа IDOR (insecure direct object references, небезопасная прямая ссылка на объект) и технических ошибок, открывающих доступ к конфиденциальной информации. Суммы вознаграждений тоже были временно повышены — до 2,8 млн рублей.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru