



Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

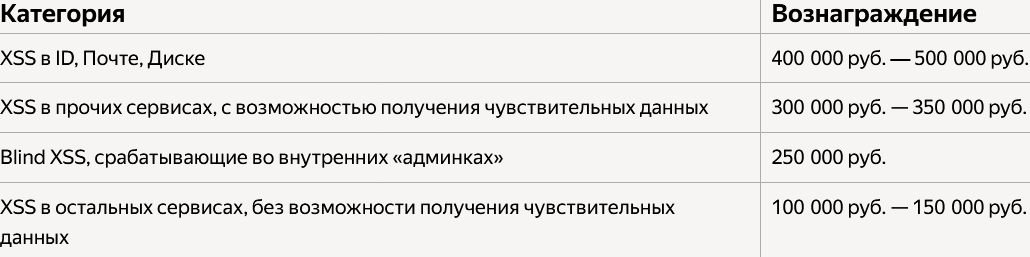
Компания «Яндекс» объявила новый конкурс в рамках программы «Охота за ошибками» (bug bounty). Участникам предстоит до 31 января искать XSS-уязвимости в различных сервисах; максимальный размер выплат за находки составит 500 тыс. рублей.

Злоумышленники обычно используют возможности XSS (межсайтового скриптинга) для обхода защиты, внедрения вредоносного кода в страницы сайтов, угона аккаунтов. В случае выявления такой уязвимости «Яндекс» обещает устранить ее в приоритетном порядке и в сжатые сроки.

Размеры выплат за XSS всех типов для конкурсантов увеличены в несколько раз. При этом, как и прежде, будут учитываться критичность уязвимости, сложность эксплойта и возможные последствия с точки зрения безопасности данных пользователей и партнеров.


Для поиска уязвимостей участники конкурса должны использовать исключительно собственные тестовые аккаунты. Пытаться получить доступ к данным других пользователей запрещено.

Объекты поиска и особенно интересующие «Яндекс» способы межсайтового скриптинга перечислены в новом разделе сайта «Охота за ошибками».

В минувшем августе в рамках bug bounty «Яндекса» был проведен конкурс на отлов уязвимостей типа IDOR (insecure direct object references, небезопасная прямая ссылка на объект) и технических ошибок, открывающих доступ к конфиденциальной информации. Суммы вознаграждений тоже были временно повышены — до 2,8 млн рублей.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru