



Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Семейство программ-вымогателей, известное под именем DJVU, теперь распространяется под видом взломанного софта. Специалисты Cybereason назвали новые образцы вредоноса «Xaro».

В отчёте исследователи отмечают, что обнаруженный семпл добавляет пострадавшим файлам расширение .xaro. Операторы шифровальщика предлагают расшифровать файлы за выкуп.

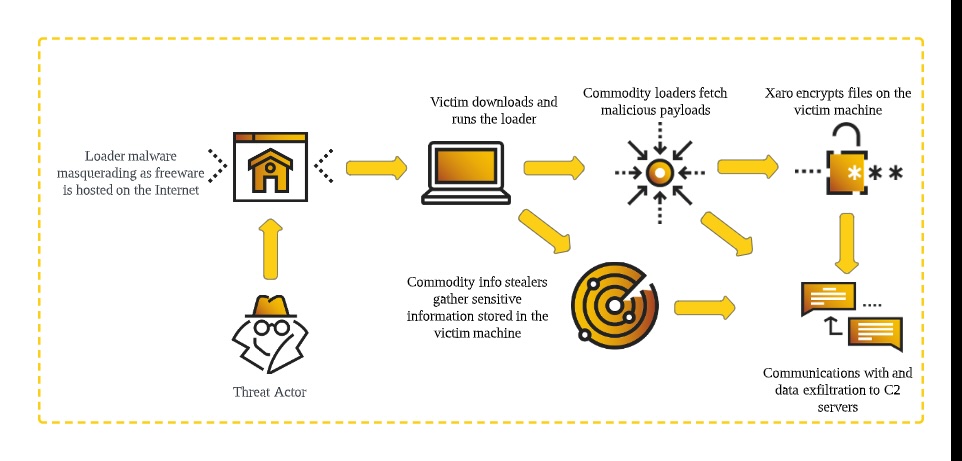
Этот вариант DJVU отличается тем, что вместе с ним на заражённом хосте присутствует также набор вредоносных загрузчиков и похищающих данные троянов.

DJVU представляет собой одну из вариаций программы-вымогателя STOP. Как правило, DJVU проникает в системы под видом легитимных служб или приложений и часто тащит за собой пейлоад SmokeLoader.

Это, кстати, одна из важнейших составляющих атак DJVU — установка дополнительных вредоносов. Среди них нередко встречаются инфостилеры вроде RedLine и Vidar.

В недавних атаках, на которые обратили внимание эксперты Cybereason, Xaro распространялся в виде архива и размещался на сайтах, предлагающих взломанные программы.

При открытии такого архива происходил запуск бинарника, инсталлирующего в систему читалку PDF-файлов — CutePDF. На деле же это PPI-сервис (pay-per-install) PrivateLoader, ранее фигурировавший в атаках RisePro.

PrivateLoader устанавливает соединение с командным сервером (C2) и вытаскивает оттуда целый набор разных зловредов (помимо дропа самого Xaro).


Попав в систему, вымогатель шифрует файлы и предлагает жертве заплатить 980 долларов за ключ и дешифратор.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru