



Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Семейство программ-вымогателей, известное под именем DJVU, теперь распространяется под видом взломанного софта. Специалисты Cybereason назвали новые образцы вредоноса «Xaro».

В отчёте исследователи отмечают, что обнаруженный семпл добавляет пострадавшим файлам расширение .xaro. Операторы шифровальщика предлагают расшифровать файлы за выкуп.

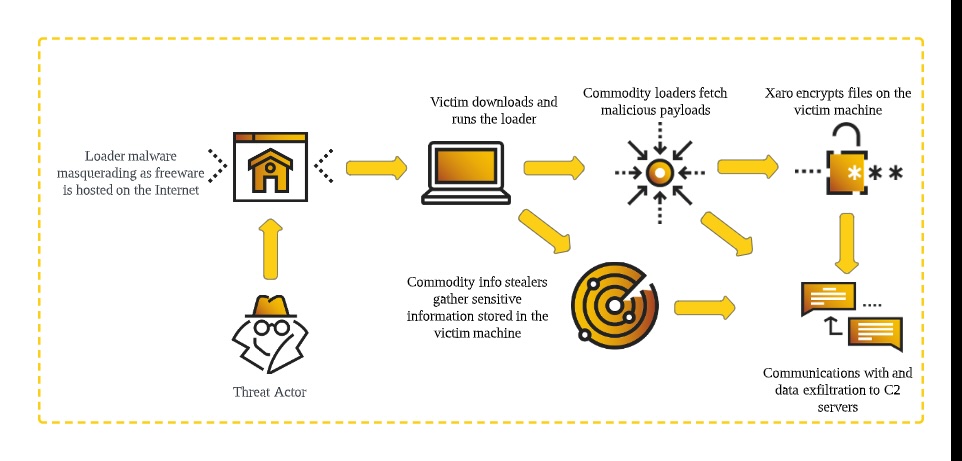
Этот вариант DJVU отличается тем, что вместе с ним на заражённом хосте присутствует также набор вредоносных загрузчиков и похищающих данные троянов.

DJVU представляет собой одну из вариаций программы-вымогателя STOP. Как правило, DJVU проникает в системы под видом легитимных служб или приложений и часто тащит за собой пейлоад SmokeLoader.

Это, кстати, одна из важнейших составляющих атак DJVU — установка дополнительных вредоносов. Среди них нередко встречаются инфостилеры вроде RedLine и Vidar.

В недавних атаках, на которые обратили внимание эксперты Cybereason, Xaro распространялся в виде архива и размещался на сайтах, предлагающих взломанные программы.

При открытии такого архива происходил запуск бинарника, инсталлирующего в систему читалку PDF-файлов — CutePDF. На деле же это PPI-сервис (pay-per-install) PrivateLoader, ранее фигурировавший в атаках RisePro.

PrivateLoader устанавливает соединение с командным сервером (C2) и вытаскивает оттуда целый набор разных зловредов (помимо дропа самого Xaro).


Попав в систему, вымогатель шифрует файлы и предлагает жертве заплатить 980 долларов за ключ и дешифратор.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru