



Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Семейство программ-вымогателей, известное под именем DJVU, теперь распространяется под видом взломанного софта. Специалисты Cybereason назвали новые образцы вредоноса «Xaro».

В отчёте исследователи отмечают, что обнаруженный семпл добавляет пострадавшим файлам расширение .xaro. Операторы шифровальщика предлагают расшифровать файлы за выкуп.

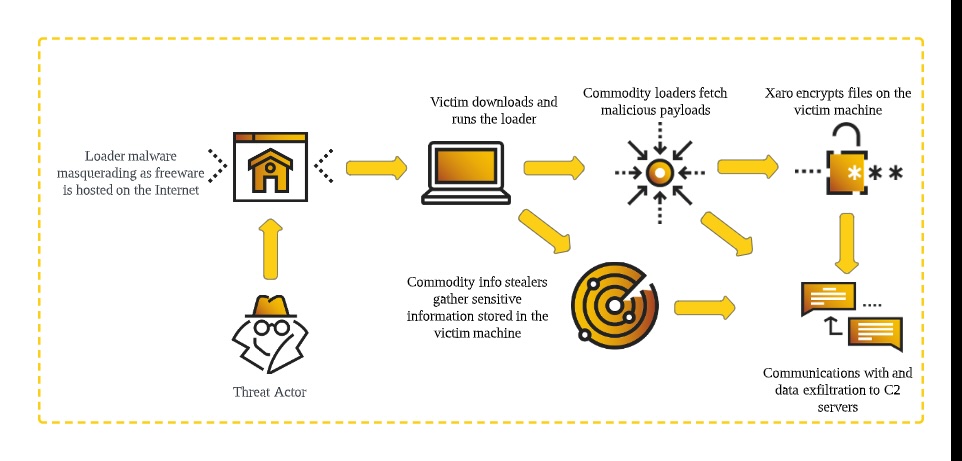
Этот вариант DJVU отличается тем, что вместе с ним на заражённом хосте присутствует также набор вредоносных загрузчиков и похищающих данные троянов.

DJVU представляет собой одну из вариаций программы-вымогателя STOP. Как правило, DJVU проникает в системы под видом легитимных служб или приложений и часто тащит за собой пейлоад SmokeLoader.

Это, кстати, одна из важнейших составляющих атак DJVU — установка дополнительных вредоносов. Среди них нередко встречаются инфостилеры вроде RedLine и Vidar.

В недавних атаках, на которые обратили внимание эксперты Cybereason, Xaro распространялся в виде архива и размещался на сайтах, предлагающих взломанные программы.

При открытии такого архива происходил запуск бинарника, инсталлирующего в систему читалку PDF-файлов — CutePDF. На деле же это PPI-сервис (pay-per-install) PrivateLoader, ранее фигурировавший в атаках RisePro.

PrivateLoader устанавливает соединение с командным сервером (C2) и вытаскивает оттуда целый набор разных зловредов (помимо дропа самого Xaro).


Попав в систему, вымогатель шифрует файлы и предлагает жертве заплатить 980 долларов за ключ и дешифратор.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru