



Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

ИБ-компания Cofense предупреждает о вредоносных имейл-рассылках, нацеленных на засев троянов DarkGate и PikaBot. Поддельные письма замаскированы под продолжение переписки, цепочка заражения схожа с той, что использовал QakBot.

По данным экспертов, выявленная кампания стартовала спустя месяц после уничтожения инфраструктуры QakBot, он же QBot и Pinkslip, и продолжается до сих пор. Вначале злоумышленники раздавали DarkGate, в октябре переключились на PikaBot.

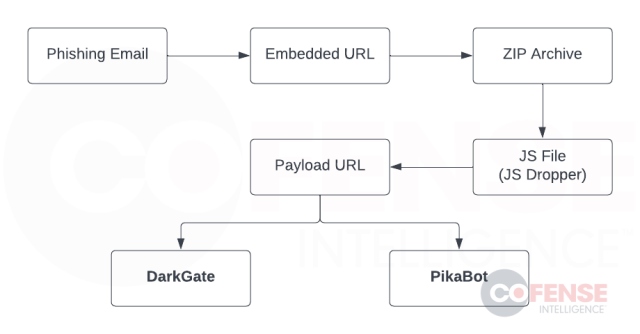
Вредоносные сообщения рассылаются массово; вставленная в тело письма ссылка указывает на ZIP-файл. Примечательно, что такие URL, как и в случае с QakBot, позволяют ограничить доступ на загрузку: к примеру, вредоносный архив отдается только тем, кто использует Google Chrome и находится в США.


В архивном файле скрывается JavaScript-загрузчик, который обращается к другой веб-странице и скачивает PikaBot или DarkGate.


Как вариант, авторы атаки могут использовать загрузчик VBS, LNK или Excel-DNA. В последнем случае целевого зловреда получает и запускает модифицированный файл надстройки Excel (XLL).

И DarkGate, и PikaBot обладают функциями загрузчика, и заражение может повлечь развертывание криптомайнера, инструментов разведки, шифровальщика либо другого вредоноса, на котором остановился выбор автора атаки.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru