



Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

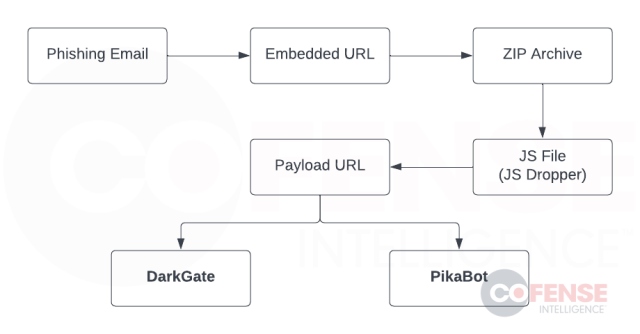
ИБ-компания Cofense предупреждает о вредоносных имейл-рассылках, нацеленных на засев троянов DarkGate и PikaBot. Поддельные письма замаскированы под продолжение переписки, цепочка заражения схожа с той, что использовал QakBot.

По данным экспертов, выявленная кампания стартовала спустя месяц после уничтожения инфраструктуры QakBot, он же QBot и Pinkslip, и продолжается до сих пор. Вначале злоумышленники раздавали DarkGate, в октябре переключились на PikaBot.

Вредоносные сообщения рассылаются массово; вставленная в тело письма ссылка указывает на ZIP-файл. Примечательно, что такие URL, как и в случае с QakBot, позволяют ограничить доступ на загрузку: к примеру, вредоносный архив отдается только тем, кто использует Google Chrome и находится в США.


В архивном файле скрывается JavaScript-загрузчик, который обращается к другой веб-странице и скачивает PikaBot или DarkGate.


Как вариант, авторы атаки могут использовать загрузчик VBS, LNK или Excel-DNA. В последнем случае целевого зловреда получает и запускает модифицированный файл надстройки Excel (XLL).

И DarkGate, и PikaBot обладают функциями загрузчика, и заражение может повлечь развертывание криптомайнера, инструментов разведки, шифровальщика либо другого вредоноса, на котором остановился выбор автора атаки.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru