



Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

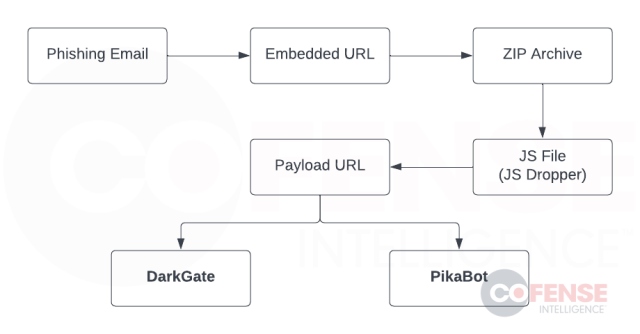
ИБ-компания Cofense предупреждает о вредоносных имейл-рассылках, нацеленных на засев троянов DarkGate и PikaBot. Поддельные письма замаскированы под продолжение переписки, цепочка заражения схожа с той, что использовал QakBot.

По данным экспертов, выявленная кампания стартовала спустя месяц после уничтожения инфраструктуры QakBot, он же QBot и Pinkslip, и продолжается до сих пор. Вначале злоумышленники раздавали DarkGate, в октябре переключились на PikaBot.

Вредоносные сообщения рассылаются массово; вставленная в тело письма ссылка указывает на ZIP-файл. Примечательно, что такие URL, как и в случае с QakBot, позволяют ограничить доступ на загрузку: к примеру, вредоносный архив отдается только тем, кто использует Google Chrome и находится в США.


В архивном файле скрывается JavaScript-загрузчик, который обращается к другой веб-странице и скачивает PikaBot или DarkGate.


Как вариант, авторы атаки могут использовать загрузчик VBS, LNK или Excel-DNA. В последнем случае целевого зловреда получает и запускает модифицированный файл надстройки Excel (XLL).

И DarkGate, и PikaBot обладают функциями загрузчика, и заражение может повлечь развертывание криптомайнера, инструментов разведки, шифровальщика либо другого вредоноса, на котором остановился выбор автора атаки.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru