



Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

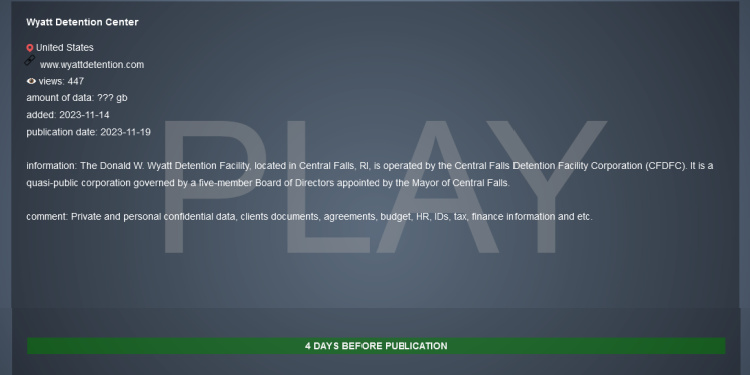
На oniоn-сайте со списком жертв шифровальщика Play появилось новое имя: Donald W. Wyatt Detention Center (Центр предварительного заключения Дональда Уайата). В ходе атаки якобы были украдены ПДн и важные документы; дедлайн уплаты выкупа — 19 ноября.

Данное пенитенциарное учреждение строгого режима — одна из немногих достопримечательностей городка Сентрал-Фолс, штат Род-Айленд. Здесь под стражей содержатся те, кому еще не предъявили обвинение или отказали в освобождении под залог.

Обновление списка на сайте утечек Play обнаружили исследователи из команды Cybernews. Если операторы зловреда действительно добрались до информации о заключенных, они смогут в дальнейшем повлиять на ход судебного процесса, спровоцировав иски о неадекватной защите данных, или шантажировать тех, кому вынесли оправдательный приговор.

Аналитики сообщили в СИЗО Уайата и мэрию Сентрал-Фолс (назначает управленцев для этого частного учреждения) о своих опасениях, но ответа пока не получили.


Шифровальщик Play, он же PlayCrypt, объявился в интернете в июне прошлого года. Стоящая за ним кибергруппа считается продолжателем дела Hive и атакует в основном средний бизнес США, Канады, Латинской Америки и Европы.

Вымогатели Play одними из первых начали применять прерывистое шифрование (дешифратор для жертв подобных заражений уже создан). Недавно злоумышленники также обзавелись RMM-софтом (удаленного управления и мониторинга) и эксплойтами для давно известных уязвимостей в файрволах Fortinet.

В настоящее время список жертв шифровальщика, по данным Cybernews, содержит более 250 имен, среди которых исследователи обнаружили облачного провайдера Rackspace, германскую сеть H-Hotels и BMW France.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru