



Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

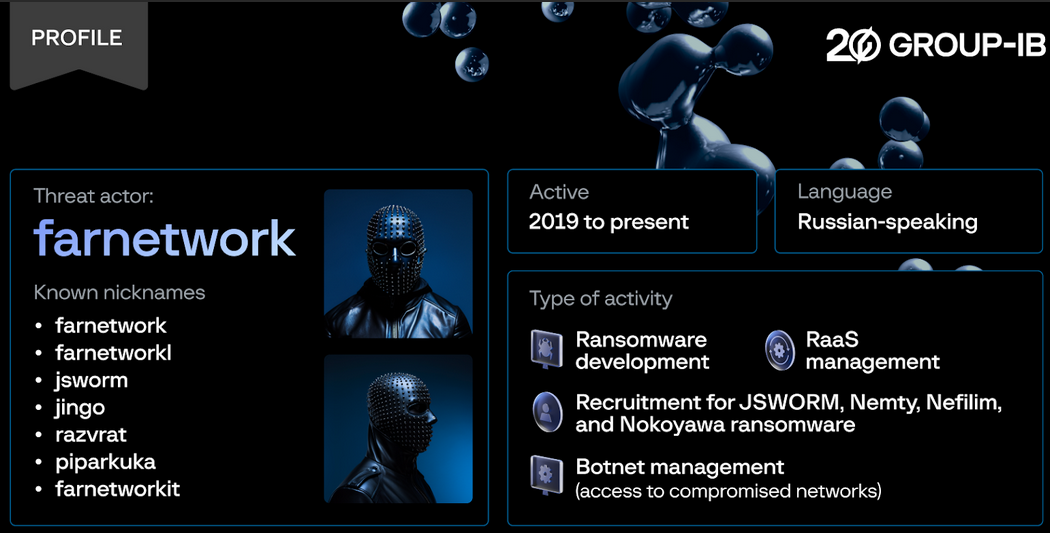
Эксперту Group-IB удалось завоевать доверие владельца RaaS-сервиса (Ransomware-as-a-Service), созданного на основе Nokoyawa, и получить информацию о других операциях спеца по работе с шифровальщиками, использующего ник farnetwork.

Вступив в контакт с русскоговорящим поставщиком Nokoyawa-услуг, исследователь сыграл роль потенциального аффилиата. В ходе собеседования ему пришлось доказать умение развертывать вредоносов этого класса и собирать выкуп.

Как оказалось, карьера farnetwork как киберпреступника началась как минимум в 2019 году. Вначале он под разными никами продавал на подпольных форумах трояна RazvRAT (с модулем hVNC), а также на правах участника RaaS-партнерки помогал совершенствовать шифровальщика JSWorm и сервис на его основе.

По мере развития этого проекта стали появляться производные вымогательской программы — Nemty, Nefilim, Karma (каждый раз проводился ребрендинг). Набравшись опыта, farnetwork запустил собственный RaaS-сервис на базе заинтересовавшего его Nokoyawa и начал набирать аффилиатов.

Он также расширил стандартный пакет услуг, создав бот-сеть для обеспечения готового доступа к корпоративным сетям. На ботнет загружались списки краденых учетных данных, приобретенные в даркнете; результаты автоматизированного взлома предоставлялись клиентам за дополнительные 20% выручки от использования зловреда (за его аренду farnetwork взимал 15%).


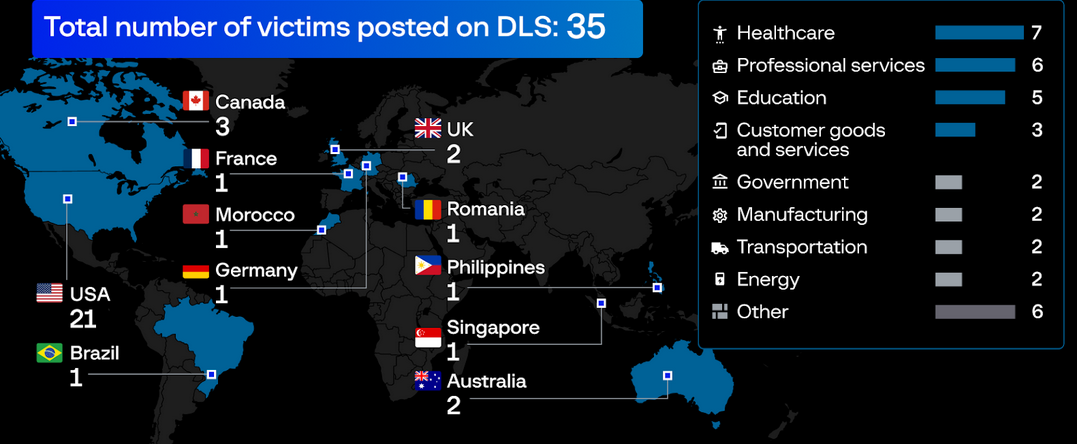
В прошлом месяце сайт утечек, созданный в рамках Nokoyawa-сервиса, перестал работать. На момент закрытия представленный на нем список жертв содержал 35 позиций. В Group-IB не верят, что farnetwork решил уйти на покой; не исключено, что через некоторое время он вновь объявится, под другим именем и с очередной RaaS-программой.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru