



В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

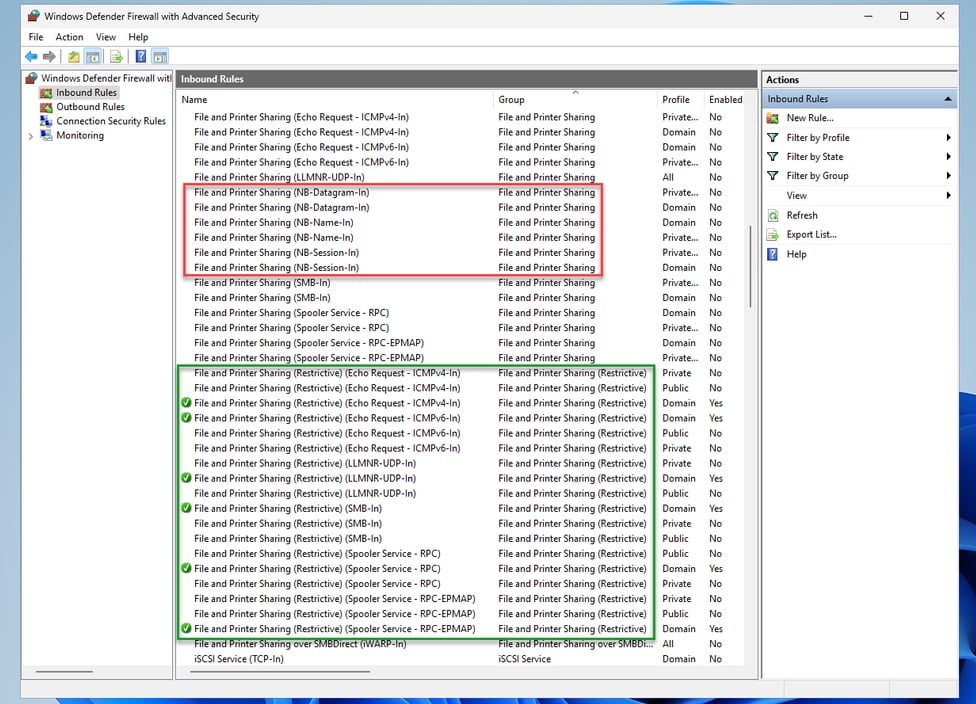
Windows 11 в тестовой Canary-сборке под номером 25992 не применяет правила SMB1 файрвола Windows Defender при создании общих папок. Ранее, напомним, создание SMB-шар автоматически устанавливало такие правила.

Этот принцип действовал с версии Windows XP SP2, однако теперь операционная система будет настраивать обновлённую группу «Общий доступ к файлам и принтерам», пропуская входящие порты NetBIOS с 137 по 139.

В Microsoft считают, что новый подход обеспечит более серьёзный дефолтный уровень сетевой безопасности. При этом администраторы смогут сконфигурировать новую группу и правила файрвола, если потребуется.

В блоге Нед Пайл из Microsoft отметил следующее:

«В дальнейшем мы планируем удалить входящие порты ICMP, LLMNR и диспетчера печати. Таким образом, мы сведём всё только к тем портам, которые нужны для совместного использования SMB».

SMB-клиент теперь будет допускать соединения с сервером по TCP, QUIC или RDMA через новые порты (ранее это были TCP/445, QUIC/443 и RDMA iWARP/5445).

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru