



В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В репозитории npm нашли новый набор из 48 вредоносных пакетов, которые могут разворачивать обратный шелл в скомпрометированных системах. О новой угрозе сообщили исследователи из Phylum.

В отчёте экспертов упоминается, что авторы использовали вводящие в заблуждение имена пакетов, чтобы последние выглядели легитимно. Кроме того, в них содержался обфусцированный JavaScript, отвечающий за разворачивание обратного шелла.

Все пакеты опубликованы от лица одного пользователя — hktalent (GitHub, X). С утра доступными оставались 39 из 48 выложенных проектов.

Как отмечают специалисты, цепочка атаки начинается после установки пакета. Специальный хук в файле package.json вызывал JavaScript-код, который, как отмечалось выше, и разворачивал обратный шелл на rsh.51pwn[.]com.

«Конкретно в этом случае злоумышленник разместил десятки с виду легитимных проектов, но на самом деле содержащих несколько слоёв обфускации. Автор также использовал и другие методы, позволяющие незаметно установить на атакованную машину обратный шелл», — пишет Phylum.

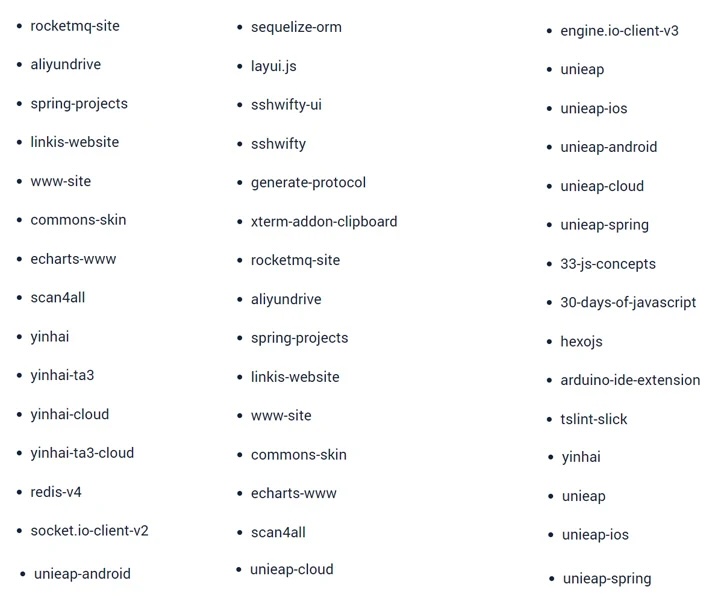
Эксперты выложили имена выявленных пакетов:


Напомним, месяц назад в репозитории npm впервые нашли опенсорсный руткит в пакете. А совсем недавно в анализатор CodeScoring от Profiscope добавили фид Kaspersky об opensource-угрозах.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru