



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

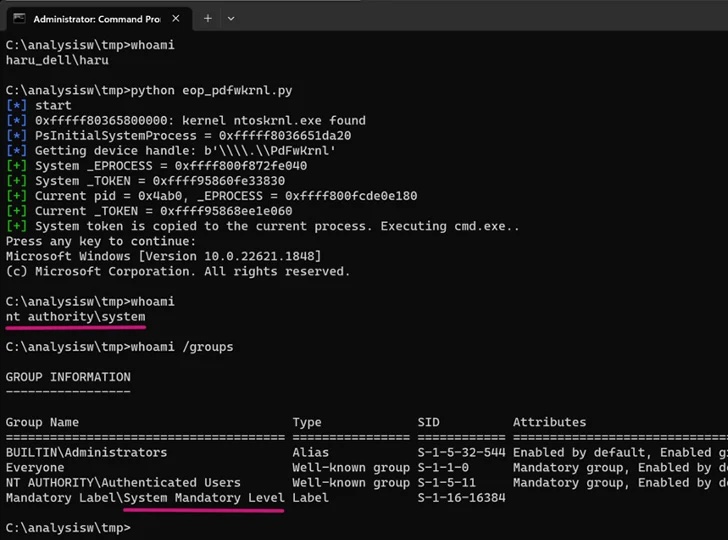
В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru