



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

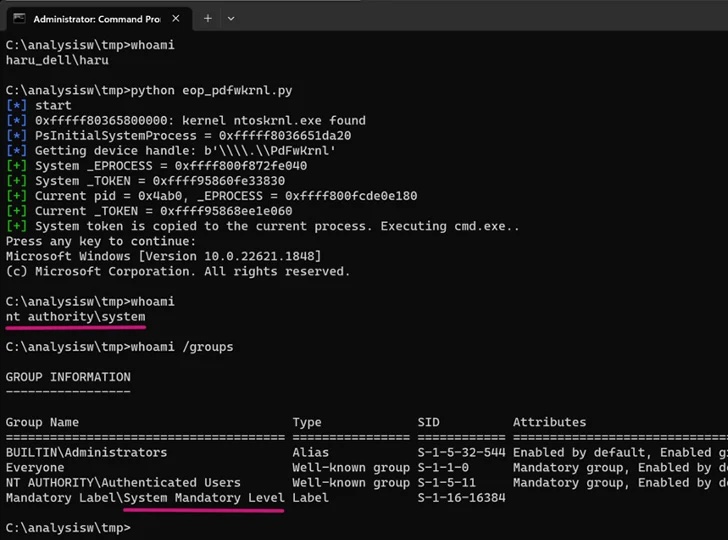
«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru