



Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Киберпреступная группировка, которую отслеживают под именем Prolific Puma, предоставляла другим злоумышленникам сервис для сокращения ссылок. На протяжении четырёх лет Prolific Puma удавалось оставаться незамеченной.

По данным исследователей, менее чем за месяц кибергруппа зарегистрировала тысячи доменов, многие из которых были доменами верхнего уровня США (usTLD) и помогали реализовать фишинговые схемы, рассылать спам и распространять вредоносные программы.

Специалисты Infoblox впервые зафиксировали активность Prolific Puma около полугода назад. Сначала экспертам попались домены, сгенерированные при помощи RDGA (registered domain generation algorithm) и задействованные для сервиса сокращения URL.

Исследователи смогли отследить вредоносную сетевую активность, которая, как выяснилось, использовала usTLD. Из-за принципа работы сервисов сокращения ссылок Infoblox смогла отследить сами короткие URL, но не целевые веб-страницы.

«В конце концов нам удалось ухватиться за несколько коротких ссылок, которые выводили нас на конечные страницы. Это оказались фишинговые и скамерские сайты», — пишут специалисты.

Кстати, лишь ряд ссылок ввёл прямо на страницу, другие — осуществляли множество редиректов. Более того, в отдельных случаях через такой URL пользователь попадал на CAPTCHA.

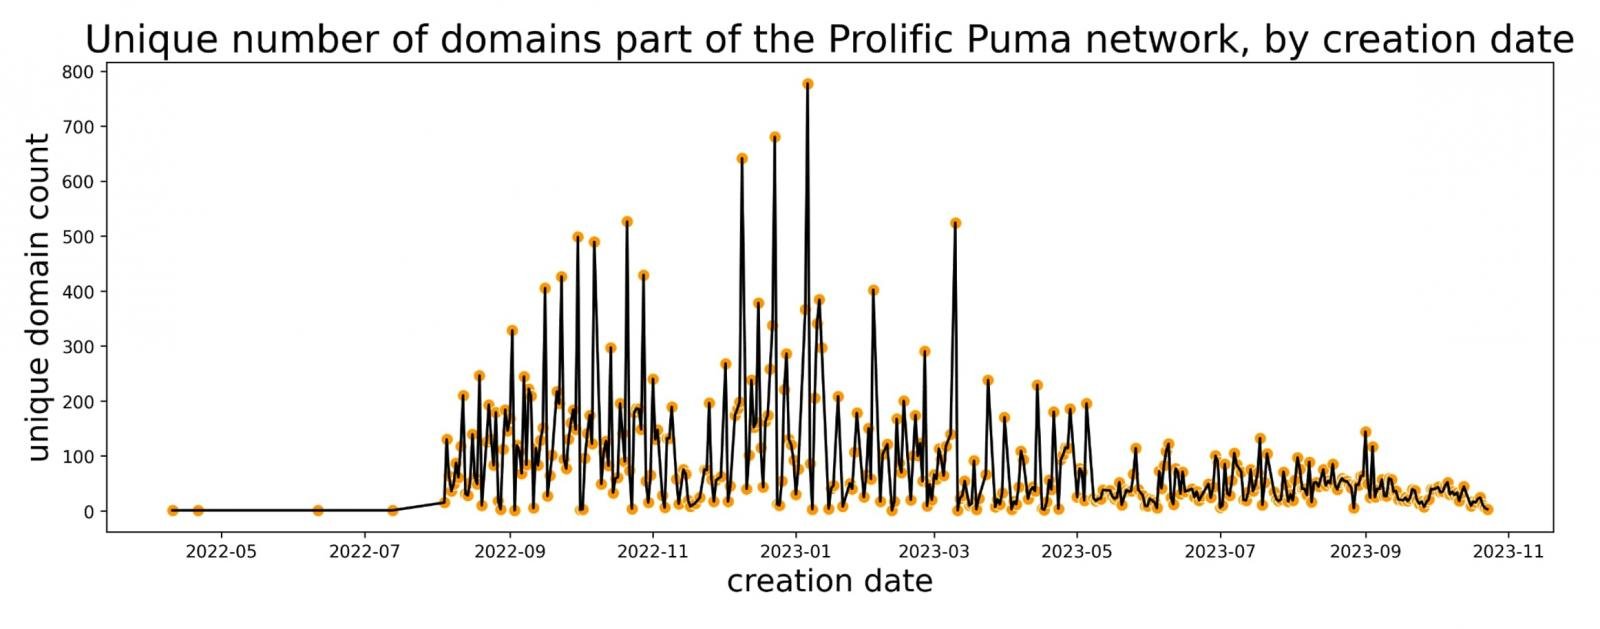
Именно такой разброс подходов навёл исследователей на мысль о том, что сервис сокращения ссылок используют разные киберпреступники. С апреля 2022 года Prolific Puma удалось зарегистрировать около 75 тысяч уникальных доменов.


Как правило, эти домены — буквенно-цифровые и псевдослучайные, а также различаются по размеру:

TLD us link info com cc me
Domains vf8[.]us
2ug[.]us
z3w[.]us
yw9[.]us
8tm[.]us
cewm[.]link
wrzt[.]link
hhqm[.]link
ezqz[.]link
zyke[.]link
uelr[.]info
ldka[.]info
fbvn[.]info
baew[.]info
shpw[.]info
kfwpr[.]com
trqrh[.]com
nhcux[.]com
khrig[.]com
dvcgg[.]com
jlza[.]cc
hpko[.]cc
ddkn[.]cc
mpsi[.]cc
wkby[.]cc
scob[.]me
xnxk[.]me
zoru[.]me
mjzo[.]me
ouzp[.]me


На видео ниже можно посмотреть сервис Prolific Puma в действии:

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru