



Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

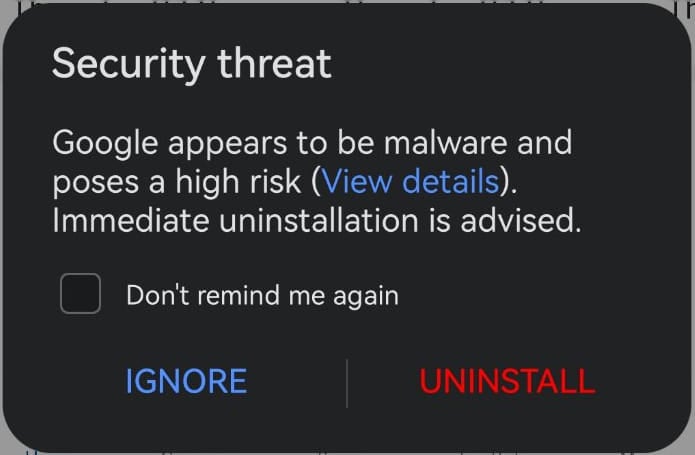
Смартфоны и планшеты Huawei, Honor и Vivo выводят странное уведомление об угрозе и призывают удалить официальное мобильное приложение Google. «TrojanSMS-PA» — такой детект выдают девайсы.

Судя по всему, это классический пример ложноположительного срабатывания. Причём пользователи видят предупреждение о киберугрозе высокой степени риска и совет немедленно удалить приложение Google.

Скриншотом одного из таких предупреждений поделились сотрудники BleepingComputer, в их случае алерт удалось воспроизвести на устройстве Huawei:


Если попробовать просмотреть детали уведомления, система говорит о том, что в приложении детектируется вредоносная функциональность — несанкционированная отправка СМС-сообщений.

«В этом софте выявлена скрытая отправка СМС, подписка пользователей на взрослый платный контент. Предположительно, программа можно скачивать и устанавливать другие приложения и красть конфиденциальную информацию», — гласит предупреждение.

«Мы рекомендуем незамедлительно удалить потенциально опасный софт».

О фолсе писали многие пользователи, проблеме даже посвящены отдельные топики: 1, 2, 3, 4, 5.

Представители Google заявили, что Google Play Protect не видит никакой угрозы в официальном приложении. Владельцам затронутых мобильных устройств рекомендуют пройти в настройки операционной системы => Приложения => Optimizer => Информация о приложении => Хранилище => Очистить кеш.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru