



Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

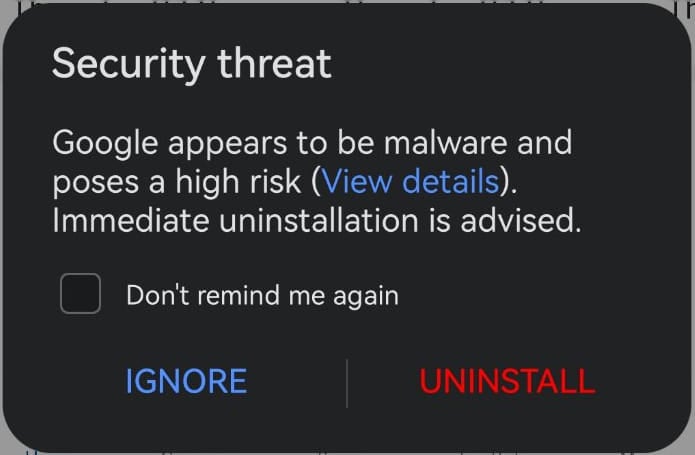
Смартфоны и планшеты Huawei, Honor и Vivo выводят странное уведомление об угрозе и призывают удалить официальное мобильное приложение Google. «TrojanSMS-PA» — такой детект выдают девайсы.

Судя по всему, это классический пример ложноположительного срабатывания. Причём пользователи видят предупреждение о киберугрозе высокой степени риска и совет немедленно удалить приложение Google.

Скриншотом одного из таких предупреждений поделились сотрудники BleepingComputer, в их случае алерт удалось воспроизвести на устройстве Huawei:


Если попробовать просмотреть детали уведомления, система говорит о том, что в приложении детектируется вредоносная функциональность — несанкционированная отправка СМС-сообщений.

«В этом софте выявлена скрытая отправка СМС, подписка пользователей на взрослый платный контент. Предположительно, программа можно скачивать и устанавливать другие приложения и красть конфиденциальную информацию», — гласит предупреждение.

«Мы рекомендуем незамедлительно удалить потенциально опасный софт».

О фолсе писали многие пользователи, проблеме даже посвящены отдельные топики: 1, 2, 3, 4, 5.

Представители Google заявили, что Google Play Protect не видит никакой угрозы в официальном приложении. Владельцам затронутых мобильных устройств рекомендуют пройти в настройки операционной системы => Приложения => Optimizer => Информация о приложении => Хранилище => Очистить кеш.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru