



Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

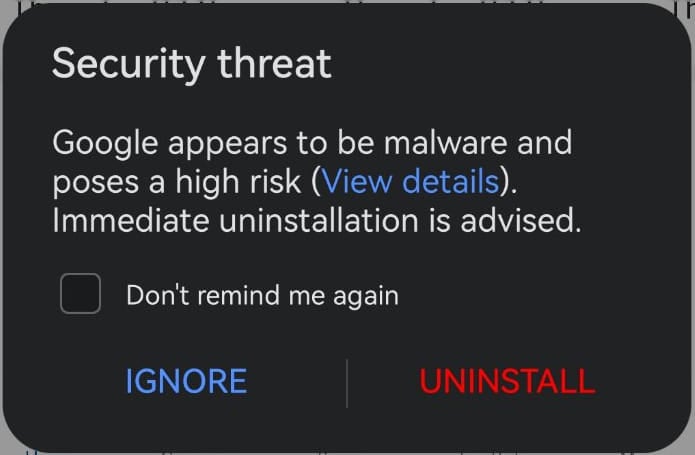
Смартфоны и планшеты Huawei, Honor и Vivo выводят странное уведомление об угрозе и призывают удалить официальное мобильное приложение Google. «TrojanSMS-PA» — такой детект выдают девайсы.

Судя по всему, это классический пример ложноположительного срабатывания. Причём пользователи видят предупреждение о киберугрозе высокой степени риска и совет немедленно удалить приложение Google.

Скриншотом одного из таких предупреждений поделились сотрудники BleepingComputer, в их случае алерт удалось воспроизвести на устройстве Huawei:


Если попробовать просмотреть детали уведомления, система говорит о том, что в приложении детектируется вредоносная функциональность — несанкционированная отправка СМС-сообщений.

«В этом софте выявлена скрытая отправка СМС, подписка пользователей на взрослый платный контент. Предположительно, программа можно скачивать и устанавливать другие приложения и красть конфиденциальную информацию», — гласит предупреждение.

«Мы рекомендуем незамедлительно удалить потенциально опасный софт».

О фолсе писали многие пользователи, проблеме даже посвящены отдельные топики: 1, 2, 3, 4, 5.

Представители Google заявили, что Google Play Protect не видит никакой угрозы в официальном приложении. Владельцам затронутых мобильных устройств рекомендуют пройти в настройки операционной системы => Приложения => Optimizer => Информация о приложении => Хранилище => Очистить кеш.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru