



Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

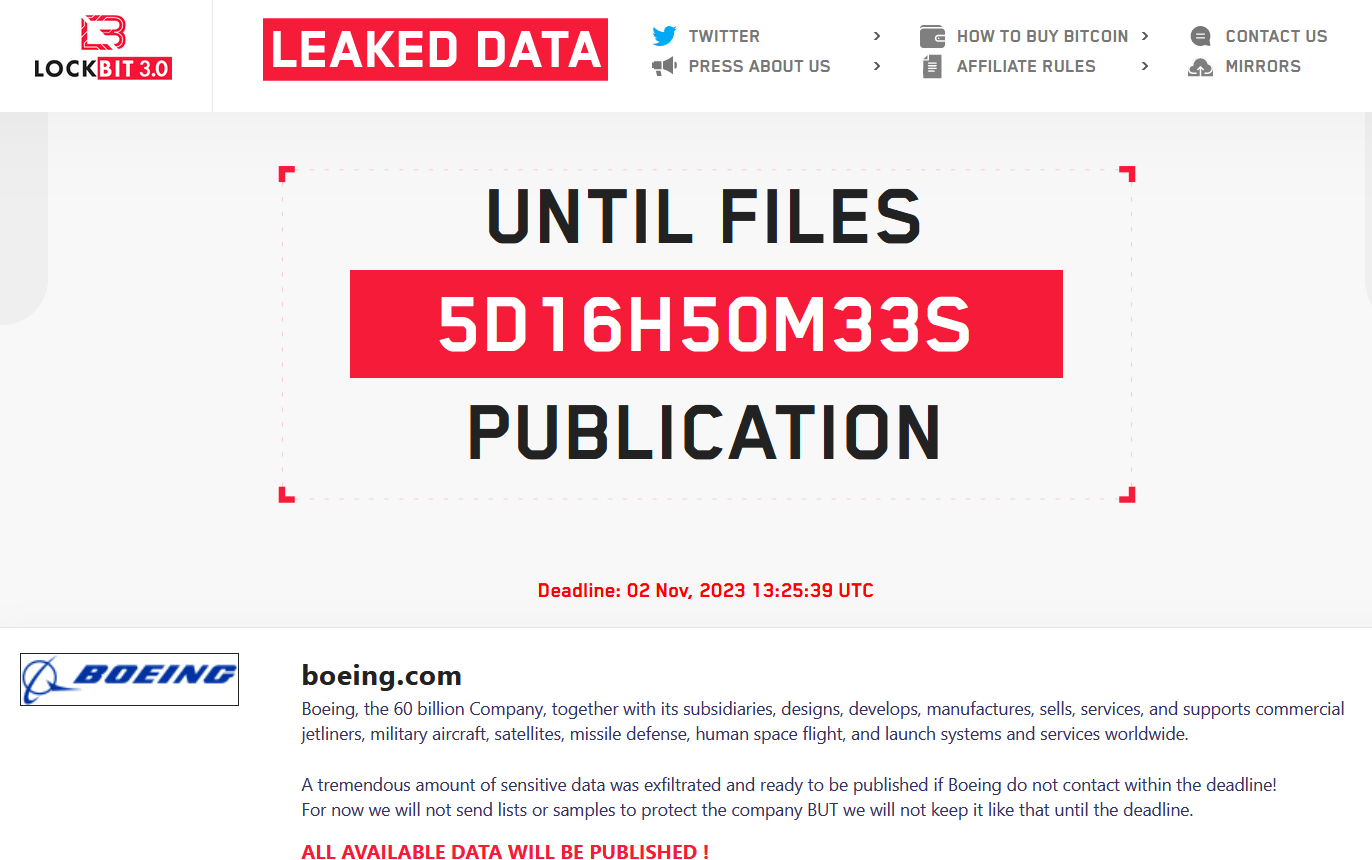
Операторы шифровальщика Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor. Преступники утверждают, что выкачали огромное количество данных из сети компании, и грозят опубликовать их, если жертва не выйдет на связь в указанный срок.

Дедлайн на требуемую реакцию установлен как 2 ноября 13:25:39 UTC (16:25 по Москве). Вымогатели заверили, что пока никакие списки и образцы данных публиковаться не будут.


Сколько они потребуют в качестве выкупа, пока неизвестно, но сумма явно будет внушительной. Американский производитель авиационной, космической и военной техники запустил расследование потенциальной утечки.

Автором заявления, скорее всего, является один из аффилиатов LockBit: данный зловред продается на черном рынке как услуга (Ransomware-as-a-Service, RaaS). Не исключено также, что злоумышленники создали клон шифровальщика с помощью слитого в Сеть билдера.

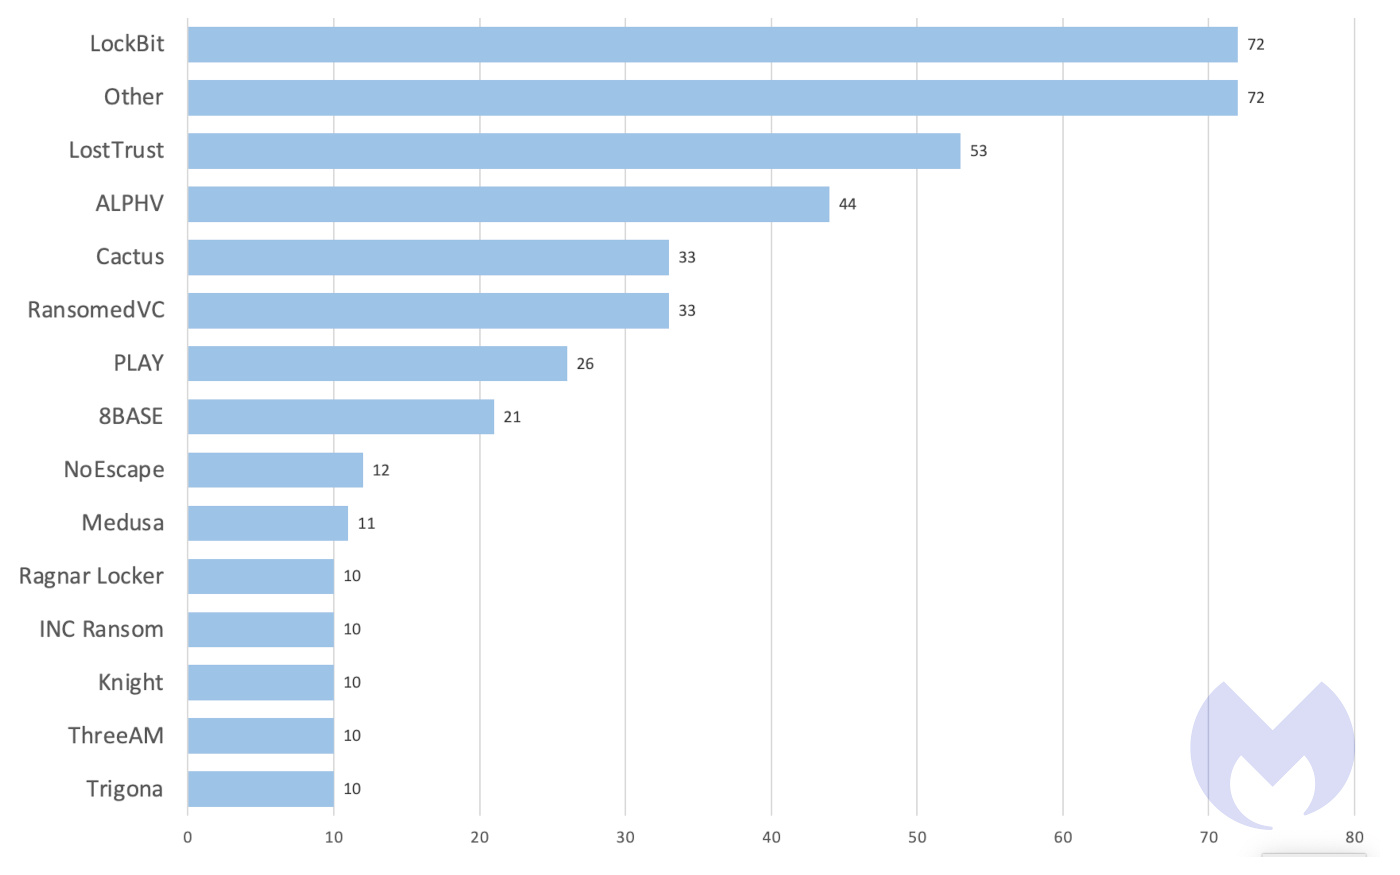
Разработчики LockBit все время его совершенствуют, притом любят экспериментировать. Мощный вредонос очень быстро поднялся в топ ransomware-угроз и до сих пор возглавляет этот список.


В минувшем августе стало известно об атаке LockBit на разработчика медоборудования Varian (дочка Siemens), в начале прошлого месяца — на ИБ-подрядчика британской оборонки Zaun. По данным американского Агентства по обеспечению кибербезопасности (CISA), с 2020 года операторы LockBit только в США выманили (PDF) у жертв порядка $91 млн в виде выкупа.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru