



Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Выступая на Security Analyst Summit, эксперты Глобального центра исследований и анализа угроз «Лаборатории Касперского» (GReAT) рассказали о модульном зловреде StripedFly, которого можно использовать как шпиона, шифровальщика или криптомайнер.

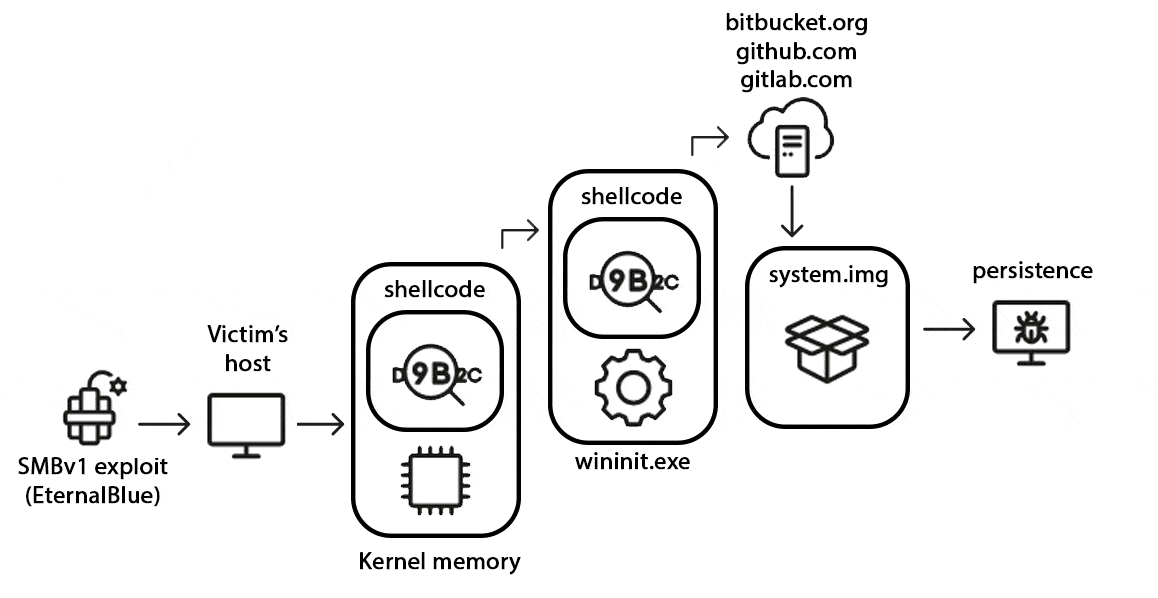
С 2017 года вредонос, умеющий самостоятельно распространяться по SSH и через эксплойт EternalBlue (CVE-2017-0144), собрал более 1 млн жертв по всему миру. Долгое время его принимали за обычный майнер Monero; всесторонний анализ показал, что это сложная программа с многофункциональным фреймворком, совместимая и с Windows, и с Linux.

Встроенный облегченный вариант Tor-клиента обеспечивает связь с C2-сервером, поднятым в анонимной сети. В цепочке заражения Windows большую роль играет системный процесс wininit.exe; основной пейлоад и плагины закачиваются с Bitbucket, GitLab и GitHub.


Проведенный в Kaspersky анализ также выявил большое сходство с вредоносной программой StraitBizzare (SBZ), которую некогда использовала Equation Group. Шпионские функции StripedFly включают следующие возможности:

  • сбор и отправку на C2 подробной информации о зараженной системе;
  • обеспечение удаленного доступа;
  • сканирование с целью кражи хранимых ПДн и учётных данных, в том числе к SSH, из браузеров и популярных клиентских программ (каждые два часа);
  • скриншоты;
  • запись с микрофона.

Модуль-майнер работает как отдельный процесс, маскируясь под Google Chrome. Одна из ранних версий StripedFly использовала базовый код шифровальщика ThunderCrypt и была поразительно схожа с ним по набору функций и модулей. Более того, оба зловреда получали команды с одного и того же сервера в сети Tor.

«Количество усилий, которые были приложены для создания этого фреймворка, поистине впечатляют, — отметил эксперт Kaspersky Сергей Ложкин. — Основная сложность для специалистов в области кибербезопасности заключается в том, что злоумышленники постоянно адаптируются к меняющимся условиям. Поэтому нам, исследователям, важно объединять усилия по выявлению сложных киберугроз, а клиентам — не забывать о комплексной защите от кибератак».

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru