



Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Выступая на Security Analyst Summit, эксперты Глобального центра исследований и анализа угроз «Лаборатории Касперского» (GReAT) рассказали о модульном зловреде StripedFly, которого можно использовать как шпиона, шифровальщика или криптомайнер.

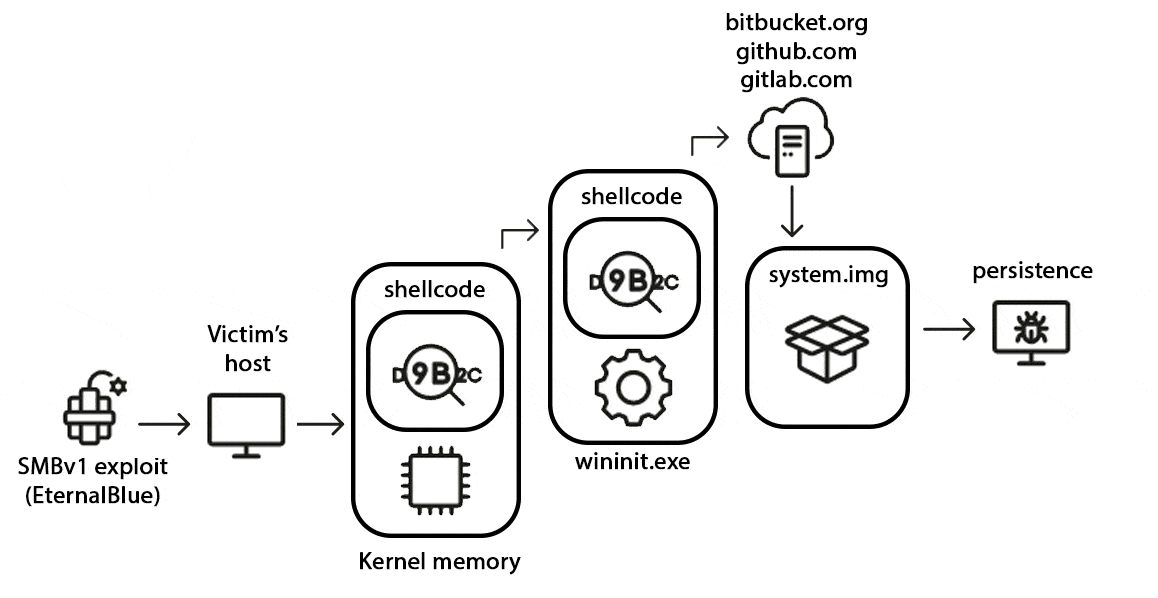
С 2017 года вредонос, умеющий самостоятельно распространяться по SSH и через эксплойт EternalBlue (CVE-2017-0144), собрал более 1 млн жертв по всему миру. Долгое время его принимали за обычный майнер Monero; всесторонний анализ показал, что это сложная программа с многофункциональным фреймворком, совместимая и с Windows, и с Linux.

Встроенный облегченный вариант Tor-клиента обеспечивает связь с C2-сервером, поднятым в анонимной сети. В цепочке заражения Windows большую роль играет системный процесс wininit.exe; основной пейлоад и плагины закачиваются с Bitbucket, GitLab и GitHub.


Проведенный в Kaspersky анализ также выявил большое сходство с вредоносной программой StraitBizzare (SBZ), которую некогда использовала Equation Group. Шпионские функции StripedFly включают следующие возможности:

  • сбор и отправку на C2 подробной информации о зараженной системе;
  • обеспечение удаленного доступа;
  • сканирование с целью кражи хранимых ПДн и учётных данных, в том числе к SSH, из браузеров и популярных клиентских программ (каждые два часа);
  • скриншоты;
  • запись с микрофона.

Модуль-майнер работает как отдельный процесс, маскируясь под Google Chrome. Одна из ранних версий StripedFly использовала базовый код шифровальщика ThunderCrypt и была поразительно схожа с ним по набору функций и модулей. Более того, оба зловреда получали команды с одного и того же сервера в сети Tor.

«Количество усилий, которые были приложены для создания этого фреймворка, поистине впечатляют, — отметил эксперт Kaspersky Сергей Ложкин. — Основная сложность для специалистов в области кибербезопасности заключается в том, что злоумышленники постоянно адаптируются к меняющимся условиям. Поэтому нам, исследователям, важно объединять усилия по выявлению сложных киберугроз, а клиентам — не забывать о комплексной защите от кибератак».

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru