



Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Используя информацию, случайно попавшую в паблик, известный блогер и исследователь Брайан Кребс (Brian Krebs) сумел определить, что часть кода сайта, созданного операторами шифровальщика, написал 36-летний программист, проживающий в Кишиневе.

Кибергруппа, стоящая за 8Base, использует схему двойного вымогательства, требуя выкуп за расшифровку данных и угрожая неплательщикам раскрытием факта взлома. Ее сайт, предназначенный для таких публикаций, доступен через Tor.

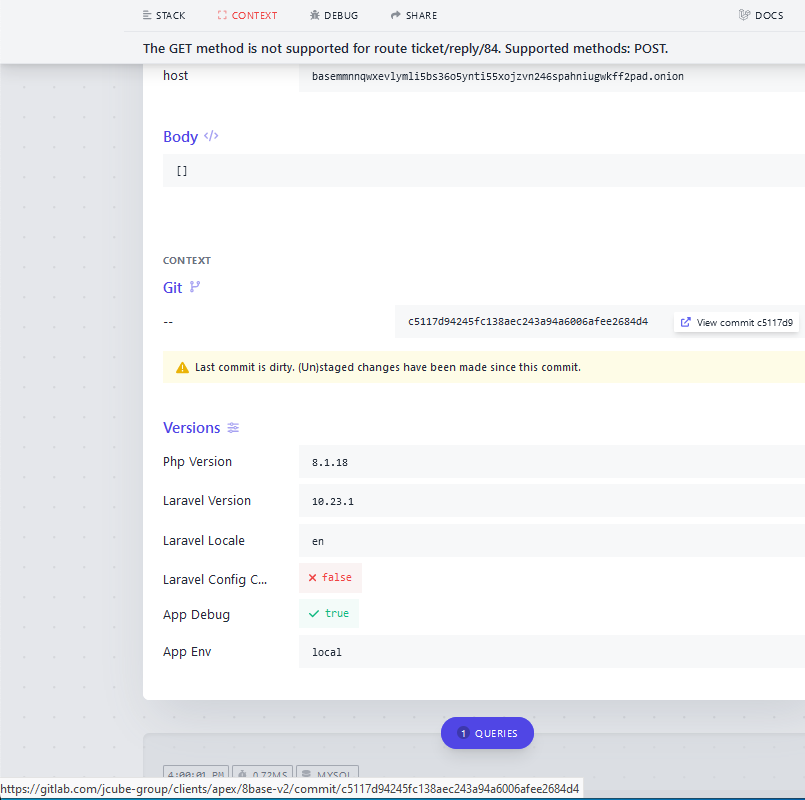
Встроенный чат для ведения переговоров использует PHP-фреймворк Laravel и, по свидетельству Кребса, исправно работает при отправке данных на сервер (через POST). Запросы GET до недавнего времени возвращали пространное сообщение об ошибке, раскрывавшее IP-адрес хоста (95.216.51[.]74 в Финляндии), спрятанного с помощью сервисов Tor.

Прокруткой страницы можно было обнаружить ссылку на Gitlab-сервер, выделенный на нужды компании JCube Group. Как оказалось, привязанный репозиторий содержит и другие PHP-коды, используемые сайтом 8Base.


Дальнейшие раскопки показали, что Gitlab-аккаунт JCube Group создал разработчик Андрей Колев, проживающий в столице Молдавии. Так, по крайней мере, значится в его профиле на LinkedIn. Там также указана специализация: разработка веб-приложений полного цикла (на стороне клиента и сервера); место работы — JCube Group, адрес и телефон совпадают с контактами, опубликованными на сайте компании.

Все «иксы» Колева (твиты по-старому) написаны на русском языке. Кребс запросил у него комментарий, однако собеседник сказал, что не знает, почему даркнет-сайт 8Base загружает код из папки Clients в его хранилище.

«Такого проекта в моем репозитории нет, — заявил разработчик. — Они [8Base] не являются моими клиентами. В настоящее время мы работаем только по собственным проектам».

Тем не менее предательское сообщение об ошибке на сайте 8Base очень быстро убрали. Вместо него теперь выводится ошибка 405 — «метод HTTP не разрешен». Автор находки, благодаря которой Кребс начал очередное расследование, почти уверен: деанонимизация произошла оттого, что создатель onion-сайта неумышленно оставил режим разработки (забыл отключить средства отладки и тестирования).

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru