



Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Группа APT36 заражает Android-устройства вредоносными клонами YouTube

Киберпреступная группировка APT36, которую также называют «Transparent Tribe», теперь использует как минимум три Android-приложения, замаскированные под YouTube. Задача этого софта — заразить смартфоны жертв трояном CapraRAT.

Как только вредонос проникает на устройство, он начинает собирать данные, записывать аудио и видео. Другими словами, функциональность полностью попадает под определение шпионского софта.

APT36 принято связывать с Пакистаном, эта группировка часто использует фейковые Android-приложения в качестве приманки. На последнюю кампанию киберпреступников обратили внимание исследователи из SentinelLabs.

Вредоносные APK с копиями YouTube хранятся в сторонних магазинах приложений, обойти защитные механизмы Google Play Store злоумышленникам не удалось.

Чтобы жертва загрузила и установила программу, атакующие, скорее всего, прибегают к методам социальной инженерии. Сами APK уже успели побывать на VirusTotal в апреле, июле и августе 2023 года.

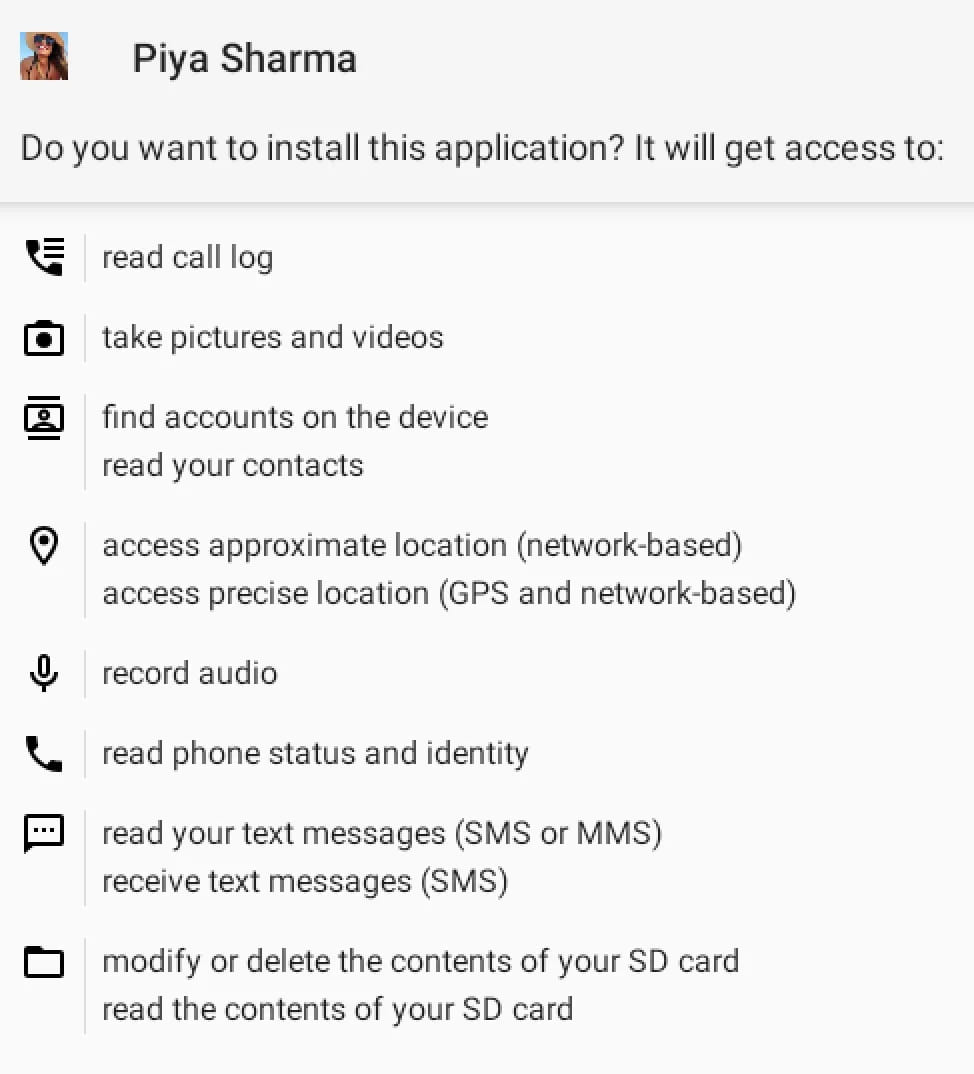
Два загруженных файла назывались «YouTube», ещё один — «Piya Sharma». В процессе инсталляции софт запрашивает много потенциально опасных разрешений, однако подозрения пользователя может нивелировать маскировка под YouTube.


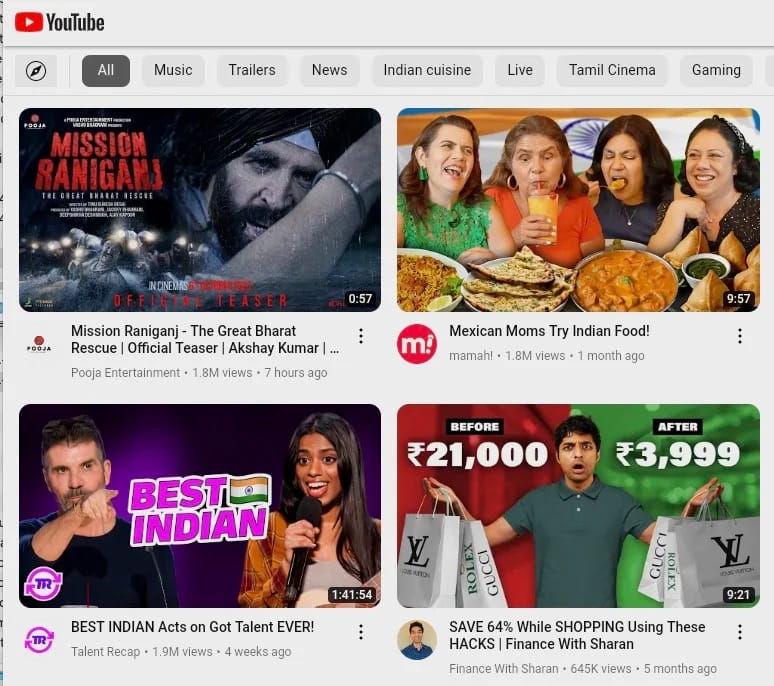
Стоит отметить, что софт действительно изо всех сил старается показать жертве «реальный» YouTube, однако на деле всё происходит через WebView и представляет собой веб-версию хостинга видеозаписей. Кроме того, отсутствует ряд функций, доступных в легитимном YouTube.


На устройстве CapraRAT может выполнять следующие действия:

  • записывать аудио с микрофона, а видео — с фронтальной и основной камеры;
  • собирать СМС-сообщения, историю вызовов и информацию из переписок;
  • отправлять СМС-сообщения и блокировать входящие;
  • снимать скриншоты;
  • обходить системные настройки, особенно сетевые и GPS;
  • модифицировать файлы в операционной системы.
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru