



Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft призналась в случайном раскрытии 38 терабайт конфиденциальных данных в GitHub-репозитории. По словам корпорации, в этом виноват баг, который в настоящее время уже устранён.

Случайная утечка затронула репозиторий, посвящённый разработкам в области искусственного интеллекта (ИИ). Судя по всему, внутренние данные стали общедоступными при публикации информации о моделях обучения.

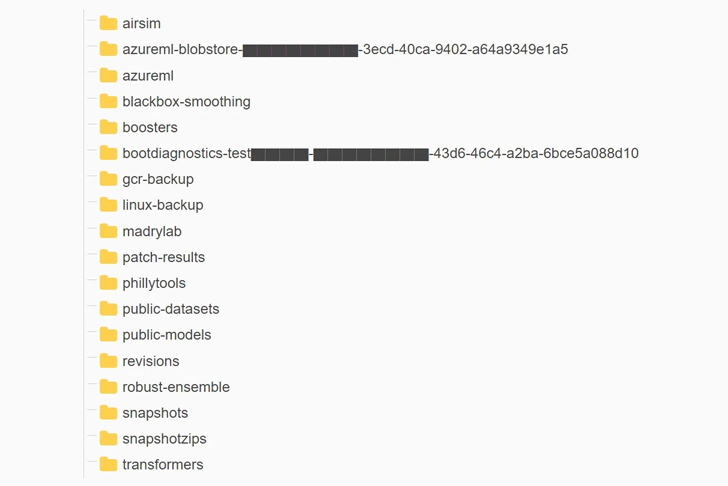
Более того, среди скомпрометированных сведений также были резервные копии рабочих станций, принадлежавших двум бывшим сотрудникам Microsoft. В бэкапах можно было найти секреты, ключи, пароли и более 30 тысяч внутренних сообщений в Teams.

Проблемным репозиторием стал «robust-models-transfer», сейчас он уже недоступен. До закрытия там можно было найти исходный код и модели машинного обучения, связанные с исследованием «Do Adversarially Robust ImageNet Models Transfer Better».

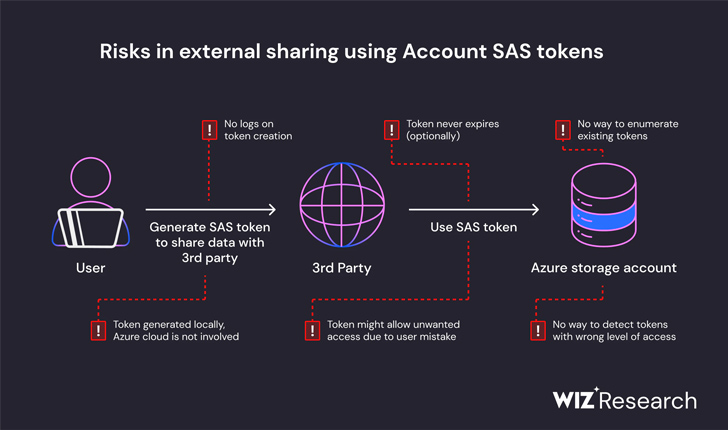
«Причиной раскрытия данных стал излишне привилегированный токен SAS, представляющий собой функцию Azure для защищённого обмена данными», — гласит отчёт Wiz по поводу недавнего киберинцидента.

Специалисты уверяют, что сообщили о проблеме представителям Microsoft 22 июня 2023 года. В частности, эксперты указывают на файл README.md в репозитории, который указывал разработчикам скачивать модели обучения по конкретному URL в Azure Storage.

В этом моменте проявлялся баг: параллельно открывался доступ ко всему аккаунту хранилища, что подвергало опасности дополнительные конфиденциальные данные.

Кроме того, токен был неверно сконфигурирован, что приводило к выдаче полных прав вместо «только чтение».


Microsoft отреагировала на инцидент, заявив, что внутреннее расследование не выявило никаких признаков доступа к данным третьих лиц. Другие внутренние службы не пострадали, а пользователям не нужно предпринимать дополнительных действий.

Корпорация также заверила всех, что проблемный токен был отозван, а доступ извне к хранилищу — заблокирован.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru