



Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Проведенный в «Лаборатории Касперского» разбор атаки шифровальщика Cuba показал, что в распоряжении кибергруппы появились новые инструменты для сокрытия вредоносной активности.

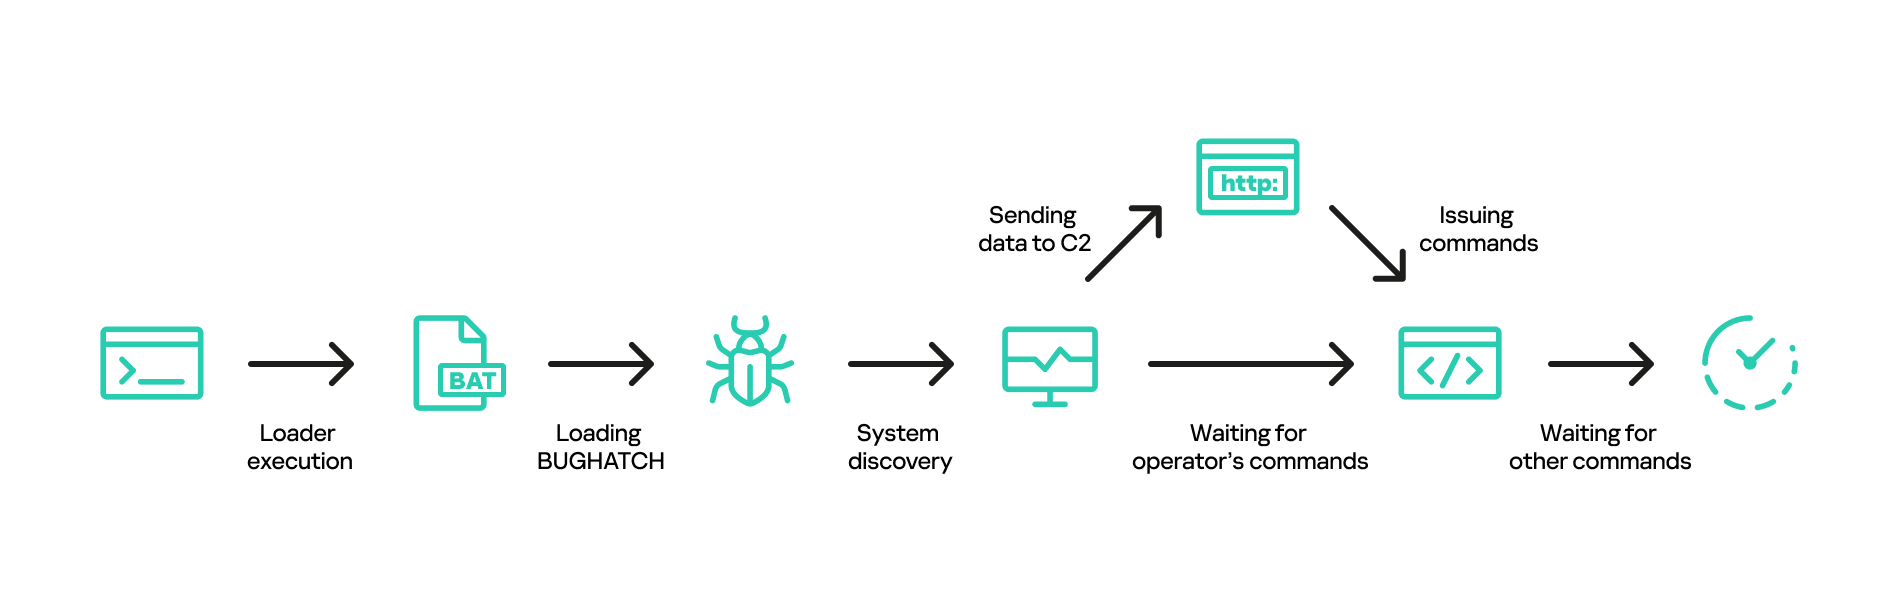
В частности, в зараженной системе компании-жертвы были обнаружены три подозрительных файла, запускающие последовательность действий, которые привели к загрузке вредоносной библиотеки komar65, также известной как Bughatch.

Зловред представляет собой бэкдор, который разворачивается в памяти процесса и выполняет встроенный шелл-код в выделенном ему пространстве, используя API Windows. После этого он подключается к C2-серверу и ждет дальнейших инструкций.


По команде Bughatch может загрузить маячок Cobalt Strike, Metasploit или дополнительный модуль, расширяющий его функциональность, — например, для сбора и вывода информации с зараженной системы.

Прикрытие бэкдору в ходе атаки обеспечил известный вредонос Burntcigar — по всей видимости, новая версия, так как на момент инцидента защитные решения его не детектировали. Зловред умеет прибивать процессы антивирусов и EDR; их имена, против обыкновения, были зашифрованы.

«Наши исследования демонстрируют важность наличия доступа к аналитическим отчётам об актуальных киберугрозах у ИБ-специалистов компаний, — отметил эксперт Kaspersky Глеб Иванов. — Группы вымогателей, такие как Cuba, всё время развиваются и совершенствуют свои тактики, поэтому крайне важно быть на шаг впереди для эффективного противодействия потенциальным атакам. В условиях постоянно меняющегося ландшафта угроз осведомлённость о возможных рисках — одна из важных составляющих защиты от последствий киберинцидентов».

Группировка Cuba, по словам аналитиков, использует схему двойного вымогательства, а также сложные тактики и методы проникновения в сети, в том числе BYOVD (Bring Your Own Vulnerable Driver) и краденые учетки RDP. Используемые инструменты разнообразны и постоянно совершенствуются; чтобы ввести исследователей в заблуждение, злоумышленники фальсифицируют временные метки компиляции.

Шифровальщик Cuba, доступный в даркнете как услуга (Ransomware-as-a-Service, RaaS), использует техники однофайлового развёртывания (без загрузки вредоносной библиотеки), что сильно затрудняет анализ. Шифрование данных осуществляется по а алгоритму Xsalsa20, для защиты ключей используется RSA-2048.

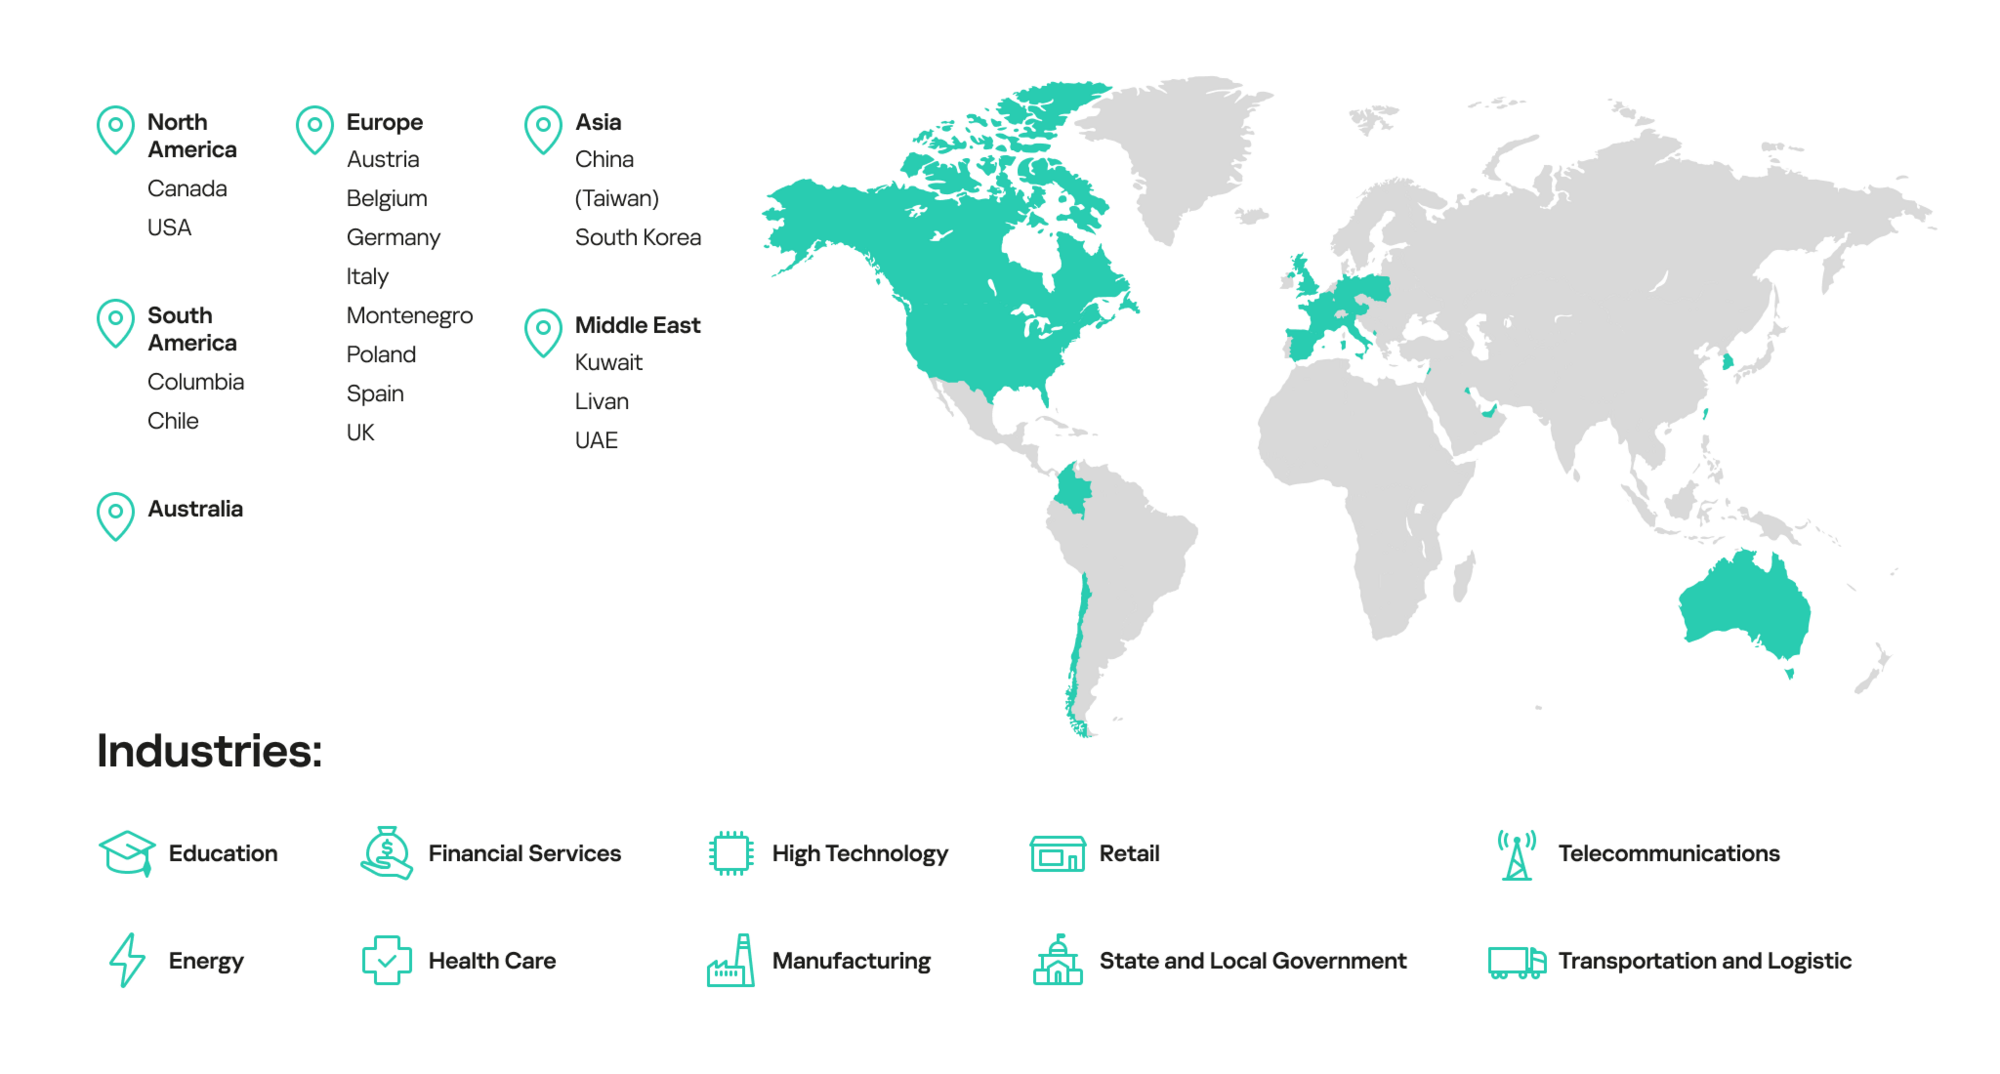
Выбор целей не зависит от профиля организаций. Среди жертв числятся торговые, логистические, финансовые, государственные учреждения, а также промышленные предприятия. На настоящий момент заражения зафиксированы в Северной Америке, Европе, Азии и Океании.

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru