



Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Эксперты «Лаборатории Касперского» выявили вредоносную кампанию, нацеленную на засев бэкдора в системы Linux. Заражение происходит при попытке скачать софт с сайта Free Download Manager, что может говорить об атаке на цепочку поставок.

По данным Kaspersky, киберкампания с использованием троянизированной версии менеджера загрузок стартовала более трех лет назад и в настоящее время неактивна. В ходе исследования были обнаружены образцы зловреда, датированные 2013 годом; атаки зафиксированы в Бразилии, Китае, Саудовской Аравии и России.

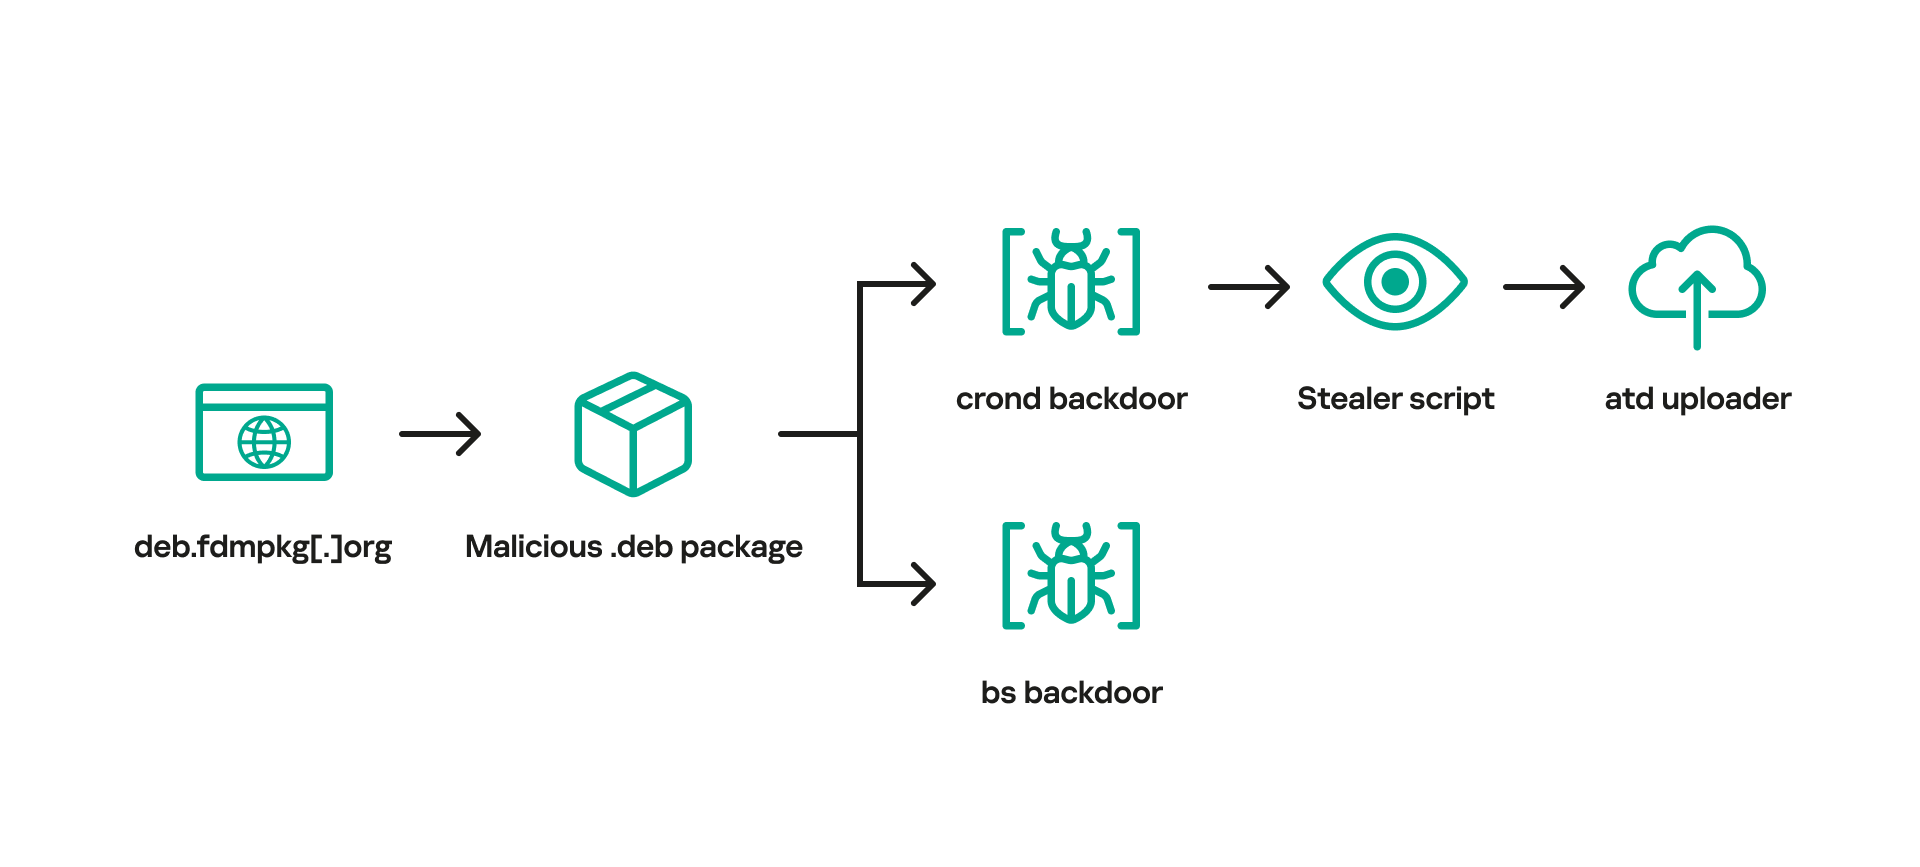
В ходе исследования было установлено, что вредоносный пакет отдается с ресурса, имитирующего Debian-репозиторий бесплатного менеджера загрузок. Для перенаправления на официальном сайте Free Download Manager был создан редирект. Примечательно, что на фейковый ресурс отправлялись далеко не все желающие скачать полезную программу для Linux; не исключено, что визитеров различали по цифровым отпечаткам.

Раздававшийся с легитимного сайта зловред представляет собой инструмент удаленного доступа, создающий обратный шелл для облегчения кражи информации. Загружаемый оператором bash-стилер собирает системные данные, историю браузера, сохранённые пароли, данные криптокошельков и даже учетки облачных сервисов, таких как AWS и Google Cloud.


Для доступа к API Linux вредонос использует системные вызовы (с помощью dietlibc). После запуска он ищет C2-сервер, запрашивая специально созданный поддомен fdmpkg[.]org.

«Ситуация с Free Download Manager демонстрирует, что кибератаки на Linux могут долго оставаться необнаруженными, — комментирует эксперт Kaspersky Леонид Безвершенко. — Чтобы этого избежать, нужно обязательно заботиться об эффективных мерах безопасности для компьютеров и серверов, работающих на этой операционной системе».

Для защиты от атак на Linux-устройства организациям рекомендуется использовать специализированные решения:

  • продукты, способные обеспечить безопасность конечных точек с помощью поведенческого анализа и мониторинга аномалий;
  • спецрешения для встроенных систем;
  • системы управления киберрисками, выполняющие мониторинг теневых ресурсов для оперативного выявления угроз.
Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru