



Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

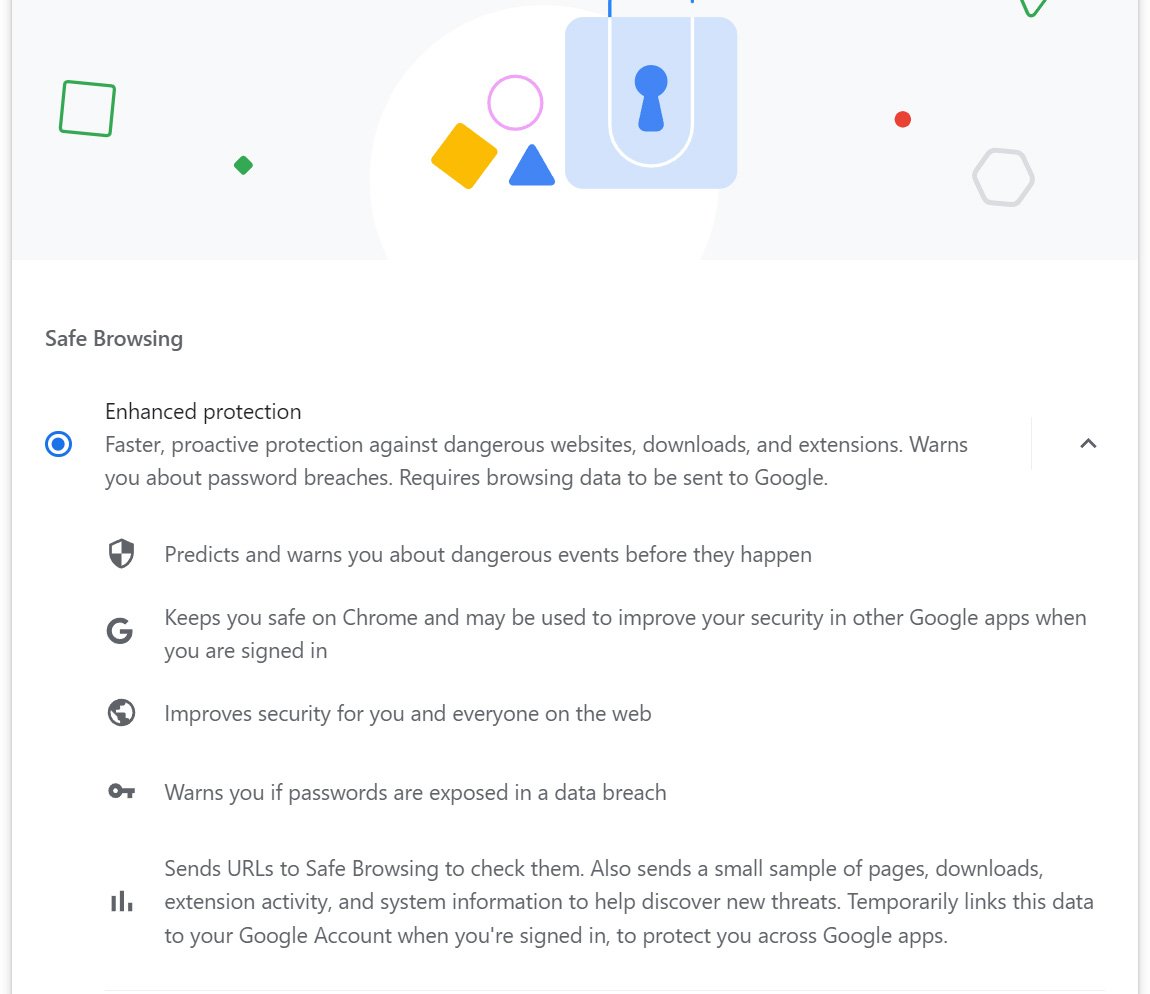
Google решила «отправить на пенсию» функцию безопасного просмотра в Google Chrome (Safe Browsing) и теперь переводит всех пользователей на Enhanced Safe Browsing. В ближайшие недели всем любителям этого браузера станет доступна защита от фишинга в режиме реального времени.

Интересно, что изначальная функциональность Safe Browsing использовалась в Google Chrome с 2007 года. Её задача — защищать веб-сёрферов от вредоносных сайтов и фишинговых страниц.

При работе в интернете Safe Browsing проверяет каждый домен, который вы посещаете и сравнивает его с локальным списком вредоносных URL. Если обнаруживается совпадение, ресурс блокируется.


Само собой, если список пополняется недостаточно оперативно, он не защитит вас от новых фишинговых или вредоносных сайтов. Именно поэтому Google усовершенствовала этот механизм, представив Enhanced Safe Browsing в 2020 году.

Особенность Enhanced Safe Browsing в том, что теперь домены сопоставляются с облачной базой данных Google в режиме реального времени.


Наверняка будут и те, кому не понравятся нюансы Enhanced Safe Browsing. Например, тот факт, что все посещаемые URL теперь будут отправляться Google и, более того, функция будет посылать туда же образец страницы, чтобы обнаружить новые угрозы.

Тем не менее в блоге Google появилась информация об апгрейде Safe Browsing для всех пользователей Chrome. Нововведение обещают реализовать в ближайшие недели.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru