



Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Киберпреступная группа Shadow и хактивисты из команды Twelve не только связаны, но и являются частью одного объединения. Как выяснили специалисты F.A.C.C.T., обе группировки атакуют российские компании, используя общую сетевую инфраструктуру.

Кроме того, Shadow и Twelve задействуют похожие техники и инструменты, даже подход к кибератакам у них практически идентичен. При этом цели у групп разные.

Например, Shadow ставит задачу — получить деньги за расшифровку данных, то есть классический подход вымогателей (как правило, сумма в пределах 140-190 миллионов рублей). А вот с целями Twelve дела обстоят интереснее: участники группы пытаются уничтожить ИТ-инфраструктуру жертвы, а деньги их не интересуют.


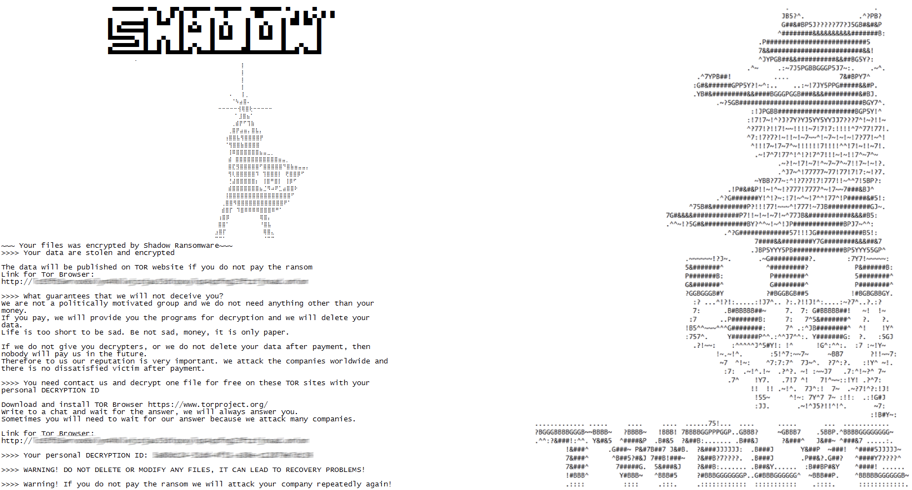
Атаки Shadow попались специалистам F.A.C.C.T. в феврале-марте этого года. Злоумышленники нападали на организации промышленной, логистической и энергетической сфер. Проникая в системы жертвы, операторы Shadow шифруют важные файлы, после чего требуют выкуп.

Исследователи отмечают профессиональный подход «теневых» киберпреступников к своим кампаниям. Например, они сначала постепенно захватывают инфраструктуру целевой организации, после чего похищают внутренние данные, а уже затем шифруют жертву.

Если компьютеры компании работают на Windows, используется вредонос LockBit, если установлен Linux — шифровальщик, основанный на Babuk. Жертва может общаться с вымогателями либо через панель с чатом в сети Tor, либо в телеграм-канале.

В начале года параллельно с Shadow за российские компании взялась группировка Twelve. Вот только ей совершенно не нужны деньги, так как задача — полностью уничтожить ИТ-инфраструктуры жертвы. Например, именно эти персонажи атаковали федеральную таможенную службу России.

Кстати, LockBit также фигурировал в атаках Twelve, но при этом вредонос не оставлял контактных данных для связи.

Как удалось связать две кибергруппы? Специалисты F.A.C.C.T. нашли изъяны и цифровые следы в действиях атакующих. Злоумышленники допустили маленькую, но очень характерную ошибку: забыли переключить украинскую раскладку клавиатуры при наборе команды PowerShell в консоли.

Такие недочёты, а также ошибки при шифровании выдали связь между двумя группировками.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru