



Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

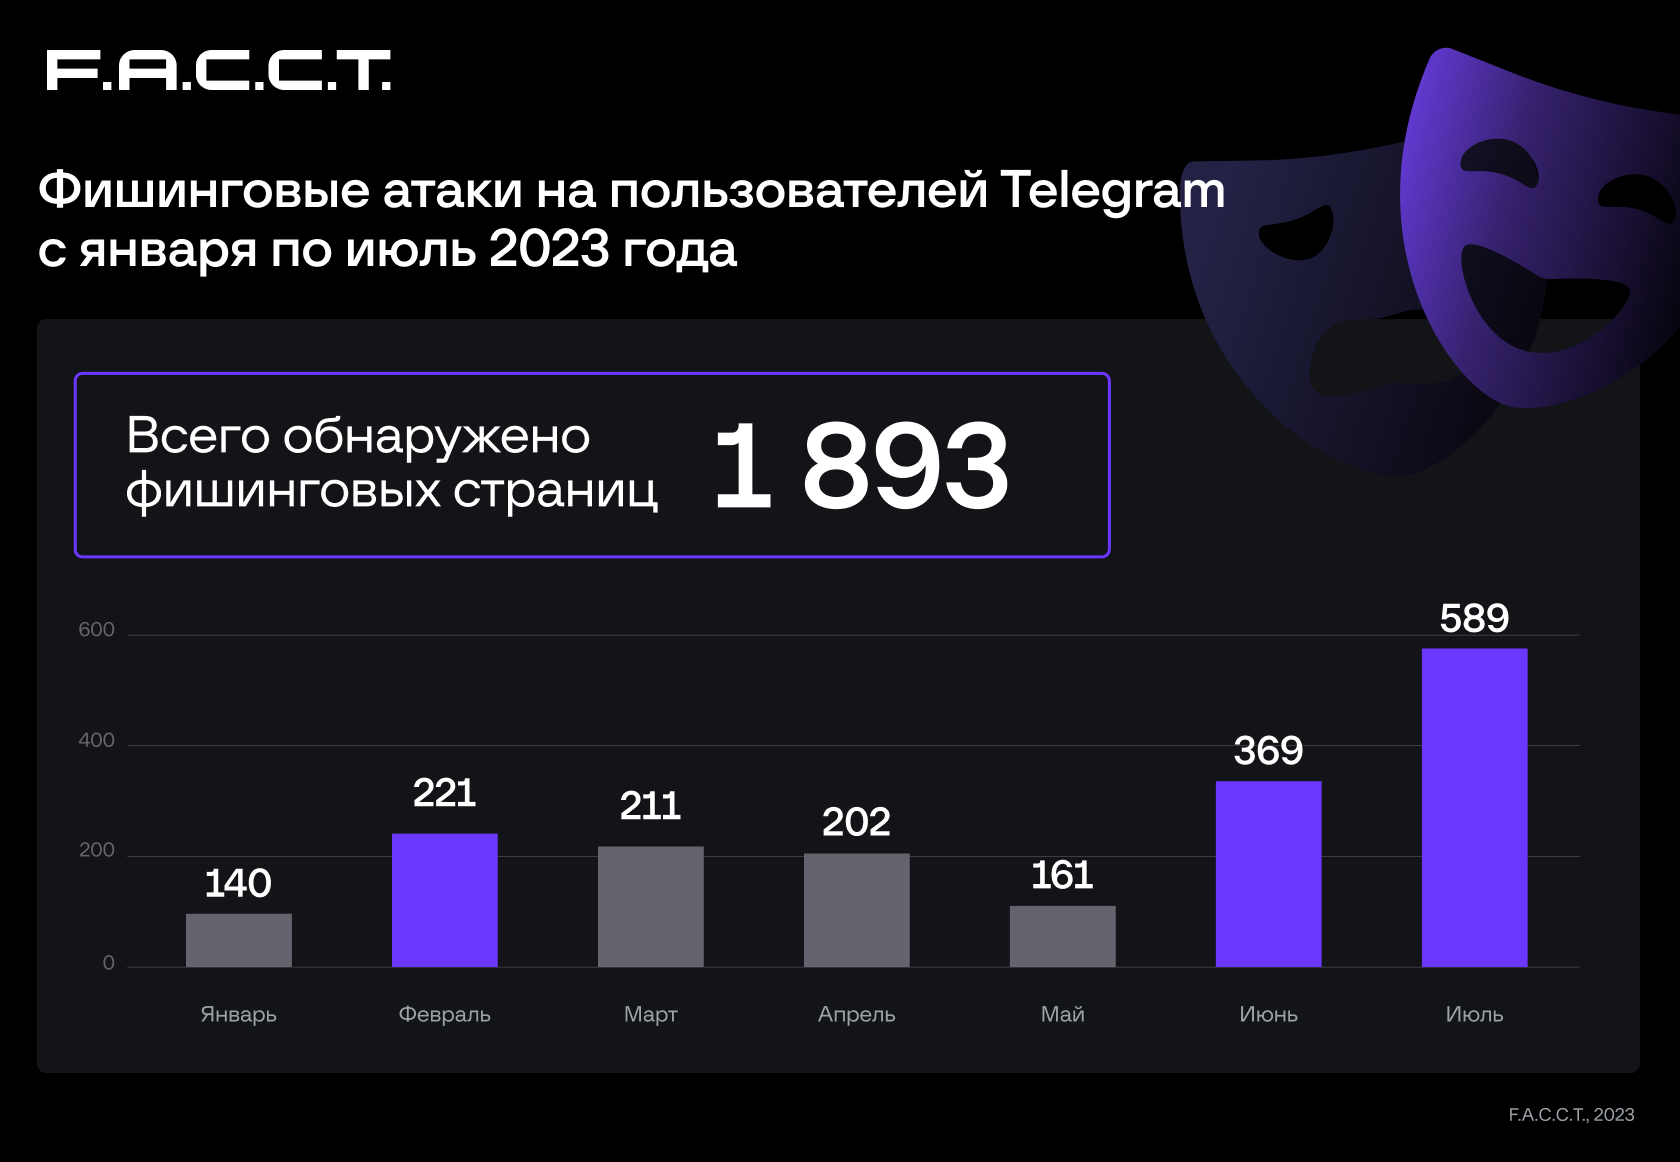
В 2023 году специалисты F.A.C.C.T. зафиксировали приблизительно 1900 фишинговых страниц, авторы которых пытались вытащить учётные данные пользователей Telegram. При этом на аккаунты WhatsApp нацелились чуть более 170 таких ресурсов.

По словам исследователей, фишеры вышли на пик летом этого года. Чаще всего злоумышленники использовали детские конкурсы в качестве приманки, после них шли розыгрыши путёвок в детские лагеря.

Данные F.A.С.С.T. Digital Risk Protection говорят о том, что больше всего фишинговых страниц было создано за июнь и июль (369 и 589 соответственно). При этом с начала 2023-го общая цифра пока зафиксировалась на 1893.


Что касается мошеннических сайтов, нацеленных на пользователей WhatsApp, эксперты сообщили о 171 подобной фишинговой странице. Такую активность начали отмечать с весны, а пик пришёлся на май (68 страниц) и июль (74 страницы).

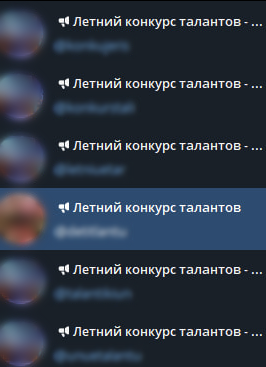
В этом году кибермошенники решили вернуться к теме детского творчества для обмана пользователей. Людей просят проголосовать за ребёнка знакомого в одном из конкурсов.

Для убедительности подобные посты часто сопровождаются фотографиями и логотипом IV Всероссийского музыкального конкурса. Под это дело создаются специальные телеграм-каналы, в которых постятся фишинговые URL. Платформа Digital Risk Protection выявила 31 активный вредоносный телеграм-канал.


В зоне риска пользователи не только из России, но и аудитория из Италии, Армении, Азербайджана, Узбекистана и Малайзии.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru