



Атакующие используют фейковый авиарежим после взлома iPhone на iOS 16

Атакующие используют фейковый авиарежим после взлома iPhone на iOS 16

Атакующие используют фейковый авиарежим после взлома iPhone на iOS 16

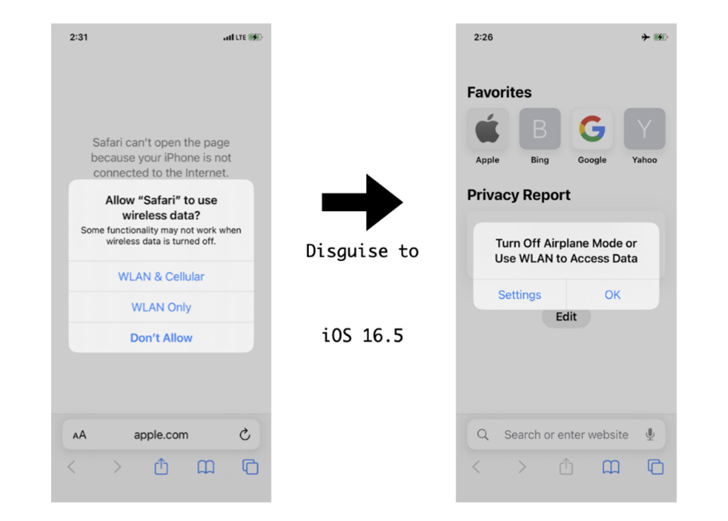
Интересную тактику злоумышленники начали использовать в атаках на iPhone. Чтобы ввести жертву в заблуждение, атакующие задействуют фейковый авиарежим на смартфонах под управлением iOS 16.

Таким образом, пользователь думает, что его устройство отключено от Сети, хотя на самом деле вредоносное приложение киберпреступников может спокойно функционировать в онлайн-режиме.

Этот метод нужен прежде всего для закрепления на устройстве, перед этим атакующий должен использовать эксплойт для взлома девайса.

«Вредонос модифицирует пользовательский интерфейс так, что владелец смартфона видит включённый авиарежим. На деле же программа закрывает доступ в Сеть всем приложения, кроме себя», — описывают новую технику специалисты компании Jamf Threat Labs.

«Когда пользователь включает авиарежим, сетевой интерфейс pdp_ip0 (сотовые данные) больше не отображает IP-адреса ipv4/ipv6. Подключение к Сети через сотового оператора становится невозможным на уровне юзера».


Тактика злоумышленников позволяет им скачивать дополнительные пейлоады на iPhone. Демон CommCenter используется для блокировки доступа отдельных приложений к сотовым данным и маскировки под авиарежим. Перехваченная функция позволяет видоизменить окно, которое выводит система.

Анализ CommCenter также выявил SQL-базу, которая задействуется для записи состояния доступа к сотовых данных у каждого приложения (так называемый идентификатор пакета). Если программе запрещён такой доступ, должно передаваться значение «8».

При этом другим процессам, не связанным с приложениями (тому же бэкдору или трояну), доступ в интернет не перекрывается.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru