



Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

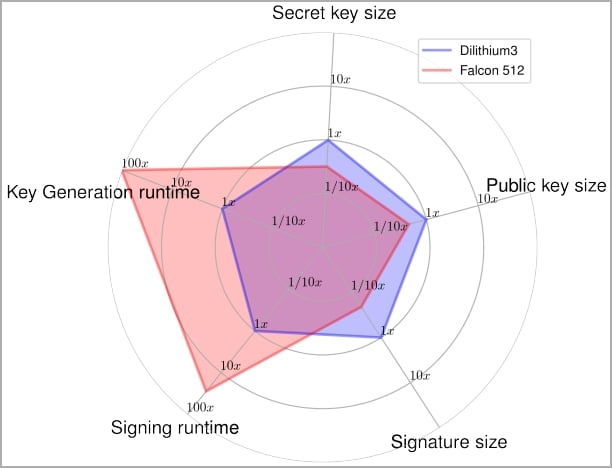
Google и Швейцарская высшая техническая школа Цюриха представили первую реализацию квантово-устойчивого ключа безопасности FIDO2 с открытым исходным кодом. Он отличается использованием уникальной схемы гибридной подписи ECC/Dilithium.

FIDO2 представляет собой уже вторую мажорную версию стандарта аутентификации Fast IDentity Online. Такие ключи используются для беспарольного входа в аккаунты, а также в качестве одного из факторов MFA.

Как объясняют в Google, имплементация квантово-устойчивого ключа безопасности FIDO2 — серьёзный шаг к реализации защиты от новых векторов взлома, которые могут появиться с распространением квантовых вычислений.

«Поскольку мы видим ускорение прогресса в сфере практических квантовых вычислений, мы должны подготовиться к их появлению. Сейчас, к сожалению, стандартные методы криптографической защиты с открытым ключом не могут противостоять квантовым атакам. И мы должны это исправить», — пишет Google.

Именно для защиты от квантовых компьютеров специалисты изобрели новый гибридный алгоритм. В нём объединены уже зарекомендовавший себя ECDSA с Dilithium.

Dilithium является квантово-устойчивой схемой криптографической подписи, которую тот же NIST (Национальный институт стандартов и технологий США) внёс в перспективные предложения по стандартизации постквантовой криптографии.


По словам Google, реализация гибридного подхода, который бы сочетал в себе классические и квантово-устойчивые функциональные возможности, — непростая задача. Разрабатывать Dilithium, учитывая необходимую для ключей безопасности компактность, было сложно, признаются в корпорации.

Тем не мене специалисты смогли «выкатить» основанную на Rust реализацию, которой нужно лишь 20 КБ памяти.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru