



Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Несколько векторов, связка из которых получила имя TunnelCrack, играют на руку кибершпионам. Например, с помощью TunnelCrack злоумышленники при определённых обстоятельствах могут вытащить трафик жертвы за пределы зашифрованных VPN.

О технике рассказала группа учёных из Нью-Йоркского университета. Специалисты не только объяснили, как может TunnelCrack выступать в атаках, но и опубликовали демонстрационные эксплойты.

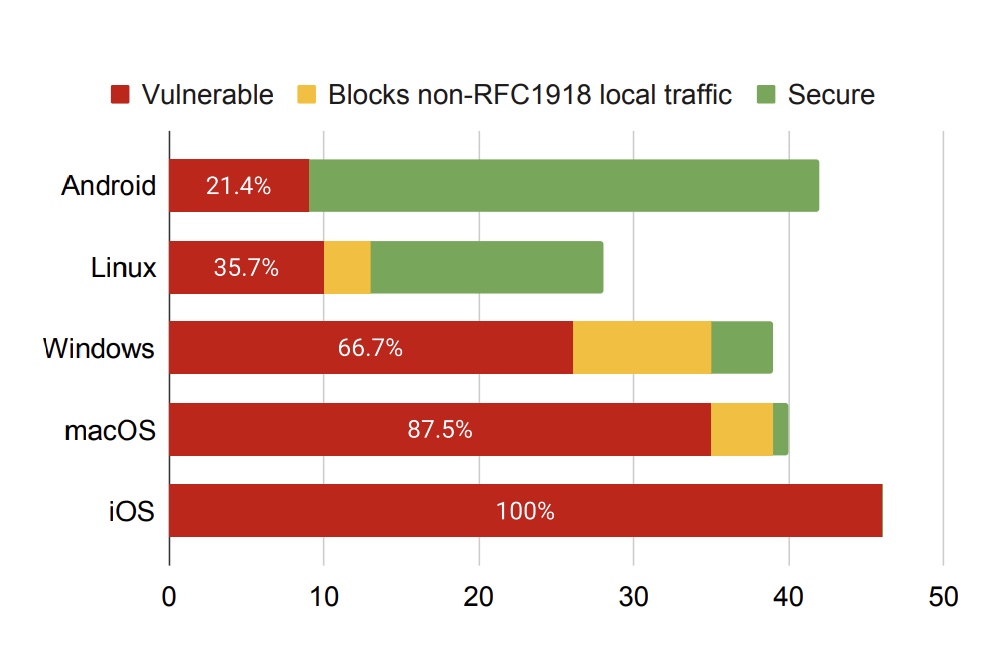
Согласно отчёту (PDF), затронут каждый VPN-продукт, установленный как минимум на одном устройстве. В общей сложности исследователи изучили 60 VPN-клиентов и пришли к выводу, что все их iOS-версии уязвимы. Android, кстати, оказался больше защищён в этом смысле.

Фактически речь идёт о несанкционированной маршрутизации сетевого трафика жертвы за пределы защищённого VPN-туннеля. Такой подход позволит кибершпионам анализировать трафик и извлекать из него конфиденциальную информацию.

Обратите внимание, что TunnelCrack не будет представлять для вас проблемы, если вы шифруете соединение ещё до отправки через VPN-туннель. Например, при посещении веб-ресурса, использующего HTTPS, ваши данные должны быть недоступны для описанного экспертами метода.

Этот метод состоит из двух видов атаки, получивших имена LocalNet и ServerIP. На посвящённом TunnelCrack сайте исследователи пишут:

«На macOS- и iOS-устройствах с большой долей вероятности все VPN уязвимы. На Windows- и Linux-компьютерах уязвимо только большинство клиентов. Android оказалась самая защищённая ОС».

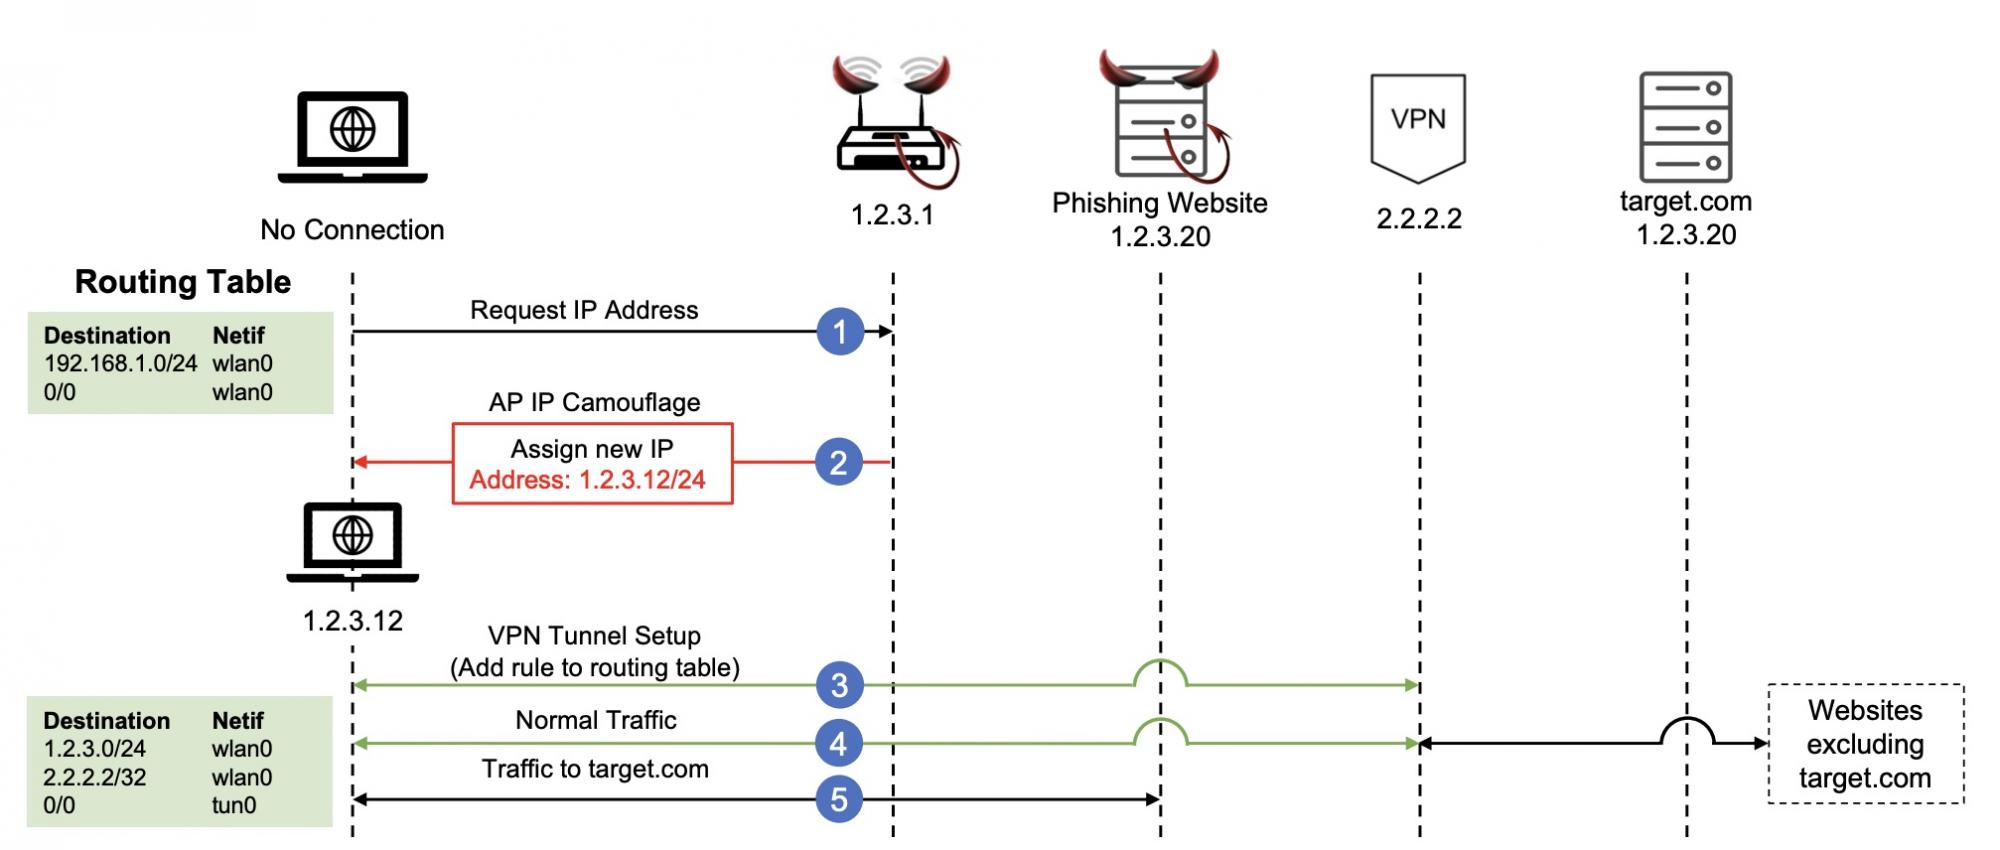
Для реализации атаки LocalNet злоумышленник должен создать Wi-Fi- или Ethernet-сеть и заставить жертву подключиться к ней. Когда это произойдёт, атакующий назначит общедоступный IP-адрес и подсеть устройству пользователя.

Если, положим, кибершпион хочет перехватить ваше соединение с IPv4-адресом 1.2.3.4 и присваивает девайсу, допустим, 1.2.3.10, может произойти, по словам экспертов, следующее:

«Поскольку большинство VPN-клиентов допускают прямой доступ к локальной сети, соединение жертвы с 1.2.3.4 будет идти прямо из 1.2.3.10 — через вредоносную сеть, а не через VPN-туннель».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru