



Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новое семейство вредоносных программ Statc атакует пользователей Microsoft Windows с целью вытащить их персональные данные и платёжную информацию. О киберугрозе предупредили исследователи из Zscaler ThreatLabz.

Statc написан на C++ и является классическим инфостилером — трояном, похищающим информацию. Для установки на устройства потенциальных жертв заставляют кликнуть на рекламных объявлениях.

Statc имитирует видео в формате MP4 в Google Chrome и других браузерах. В отчёте Zscaler ThreatLabz специалисты Шивам Шарма и Амандип Кумар описывают троян следующим образом:

«Statc обладает целым спектром функциональных возможностей стилеров, что делает его серьёзной угрозой. Троян может красть данные из ряда браузеров, включая логины-пароли, cookies и настройки. Он также пытается добраться до криптовалютных кошельков и даже переписок в Telegram».

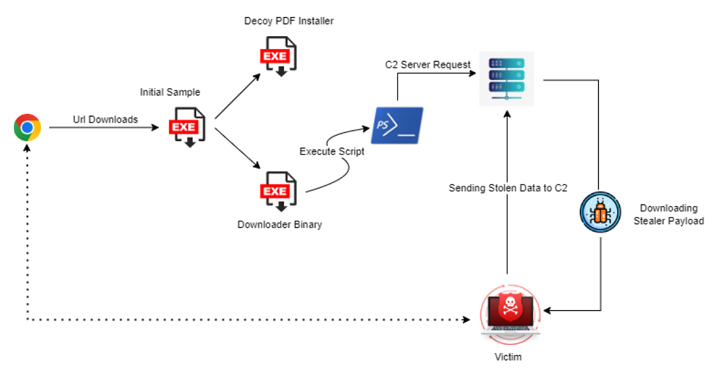
Попадая на компьютер пользователя, пейлоад первой ступени имитирует установщик PDF-читалки, однако в фоне сбрасывает бинарник-загрузчик, который пытается скачать троян с удалённого сервера с помощью скрипта PowerShell.


При этом Statc вполне способен вычислять песочницу и детектировать попытки обратного инжиниринга. Скомпрометированная информация уходит на командный сервер (C2) по HTTPS. Среди атакуемых браузеров: Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Opera и Yandex Browser.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru