


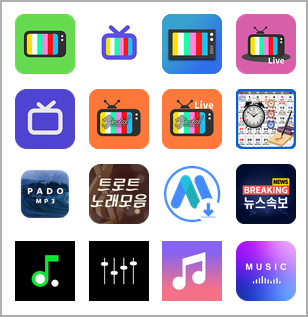

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play Store проникли 43 нежелательных Android-приложения, которые успели установить 2,5 млн пользователей. Попав на устройство, этот софт начинал выводить рекламные объявления, причём делал это при выключенном дисплее, расходуя таким образом заряд аккумулятора.

На сомнительные программы обратили внимание специалисты McAfee Mobile Research Team, после чего незамедлительно сообщили о них Google — на лицо было нарушение политик Play Store.

Авторы приложений позиционировали их в магазине как новостные агрегаторы и софт для стриминга. Однако эксперты признают, что замаскировать адваре можно под софт любой категории.

Основная проблема с такими программами заключается в том, что они существенно влияют на заряд батареи мобильного устройства. Кроме того, пользователь может столкнуться с выросшим трафиком и дополнительными расходами.


В отчёте McAfee исследователи говорят о том, что разработчики спрятали адваре непосредственно в различных загрузчиках музыки, календарях, новостных приложениях и ТВ-плеерах.

После установки на смартфоне приложения выжидали несколько недель, а уже потом активировали вредоносную активность. В результате пользователь не всегда мог связать странное поведение с инсталляцией именно этого софта.

Конфигурацией этих адваре можно управлять удалённо с помощью Firebase Storage или Messaging. Вредоносы, кстати, также просят владельца мобильного устройства внести их в список исключений функции экономии расхода заряда батареи.

Последнее нужно приложениям для того, чтобы выводить рекламу при выключенном дисплее.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru