



Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Злоумышленники используют фейковое Android-приложение «SafeChat» для заражения владельцев мобильных устройств шпионским софтом. Задача — выкрасть данные геолокации и текстовые сообщения из мессенджеров.

Как отметили специалисты CYFIRMA, Android-шпион является одним из вариантов вредоноса Coverlm, который заточен под кражу данных из Telegram, Signal, WhatsApp и Viber.

Чтобы ввести жертв в заблуждение и заставить установить фейковый мессенджер, киберпреступники прибегают к социальной инженерии. Пользователям объясняют, что это нужно для более безопасного общения.

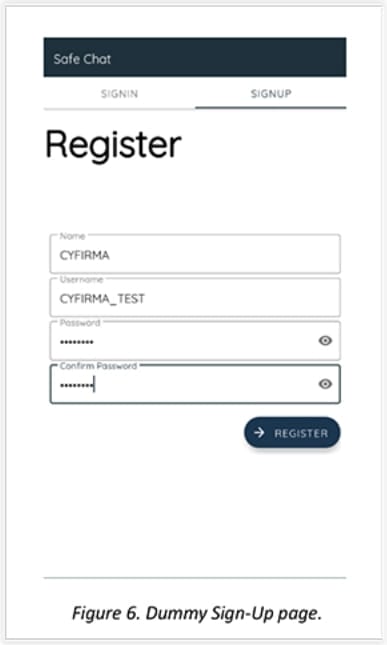
Интерфейс SafeChat выглядит вполне правдоподобно и даже проводит жертву через процесс регистрации. Что должно насторожить пользователя: приложение запрашивает доступ к Accessibility Services, специальным возможностям операционной системы Android.


Подозрительными также кажутся запросы на доступ к списку контактов, СМС-сообщениям, журналу звонков, внешнему хранилищу и точной геолокации устройства.

Более того, приложение просит пользователя исключить его из списка подсистемы Android, отвечающей за оптимизацию батареи. Это нужно вредоносу для того, чтобы его процесс случайно не завершили в фоновом режиме.

«Снипет из файла Android Manifest дал нам понять, что авторы приложения оснастили его функциональностью, отвечающей за взаимодействие с другими мессенджерами», — пишет CYFIRMA в отчёте.

«Это взаимодействие происходит с помощью разрешения OPEN_DOCUMENT_TREE».

Специальный модуль для извлечения данных отправляет всю собранную информацию на командный сервер, находящийся под управлением злоумышленников.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru