



Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

В прошлом месяце стало известно о взломе службы облачных каталогов JumpCloud, в результате которого пострадал ряд корпоративных пользователей. Разбор одного из таких инцидентов, проведенный Mandiant, позволил выявить автора атаки на цепочку поставок.

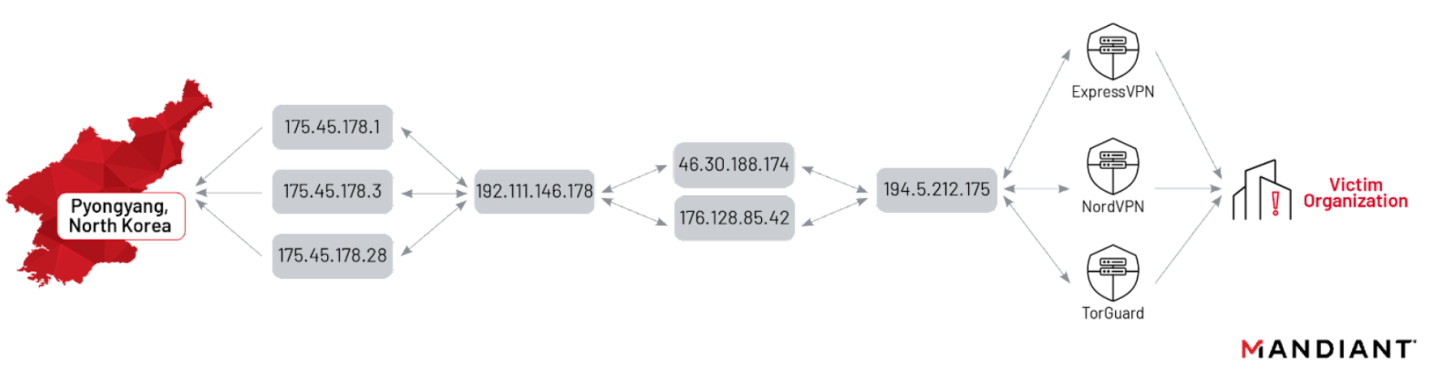
Эксперты, оказавшие помощь своему клиенту, уверены, что это северокорейская группировка, которую они отслеживают под идентификатором UNC4899. В данном случае она совершила ошибку — не использовала VPN при подключении к целевой сети, и пхеньянские IP-адреса засветились на радарах приглашенных специалистов.

Участники UNC4899 часто атакуют криптобиржи и крадут пароли из связки ключей на macOS-машинах руководства компаний и безопасников. Для входа в чужие сети кибергруппа обычно использует VPN, однако иногда такой коммерческий сервис отказывает, или взломщики забывают использовать маскировку; так случилось и на этот раз.


Благодаря этому opsec-промаху исследователям также удалось выявить и другую инфраструктуру, задействованную в ходе вторжения. Ранее эти серверы уже использовались в хакерских атаках, приписываемых Северной Корее.

На прошлой неделе JumpCloud обновила свою блог-запись, отметив, что в результате взлома ее систем пострадали лишь несколько компаний-клиентов (их у провайдера более 200 тыс.) и менее десятка устройств. Вектор атаки (возможность инъекции команд) нейтрализован, оповещения разосланы, всем админам сброшены API-ключи.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru