



За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

В период с января по июнь защитные решения «Лаборатории Касперского» заблокировали более 1,3 млн попыток перехода россиян по ссылкам в фишинговых письмах, использующих тему криптовалюты.

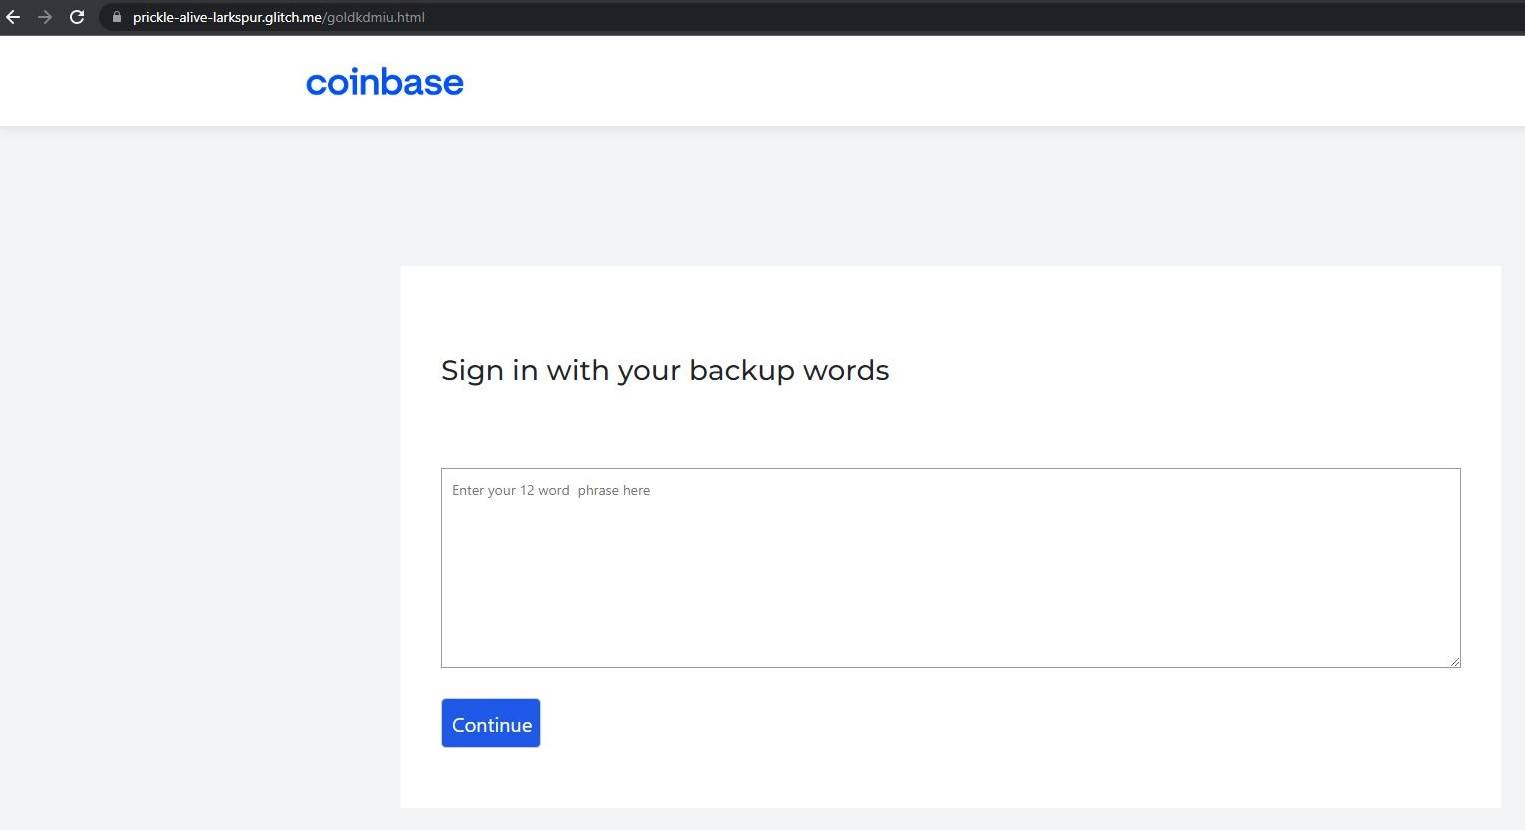
Такие сообщения массово рассылаются от имени известных криптовалютных бирж. Мошенники обычно просят подтвердить транзакцию или безопасность кошелька. При переходе по встроенной ссылке получателя перенаправляют на поддельную страницу с полем для ввода сид-фразы (по ней можно восстановить доступ к аккаунту в случае потери пароля).


Подобные атаки ориентированы на владельцев горячих кошельков — хранилищ крипты, всегда доступных через интернет. Такой способ хранения цифровой валюты очень популярен, но пользователи редко доверяют ему большие суммы.

Холодные кошельки (специализированное устройство или приложение, не имеющее постоянного подключения к Сети) считаются более надежными, но и они не застрахованы от кибератак. Так, минувшей весной эксперты зафиксировали фишинговую рассылку, использующую имя Ripple и нацеленную на кражу крипты из аппаратных кошельков.

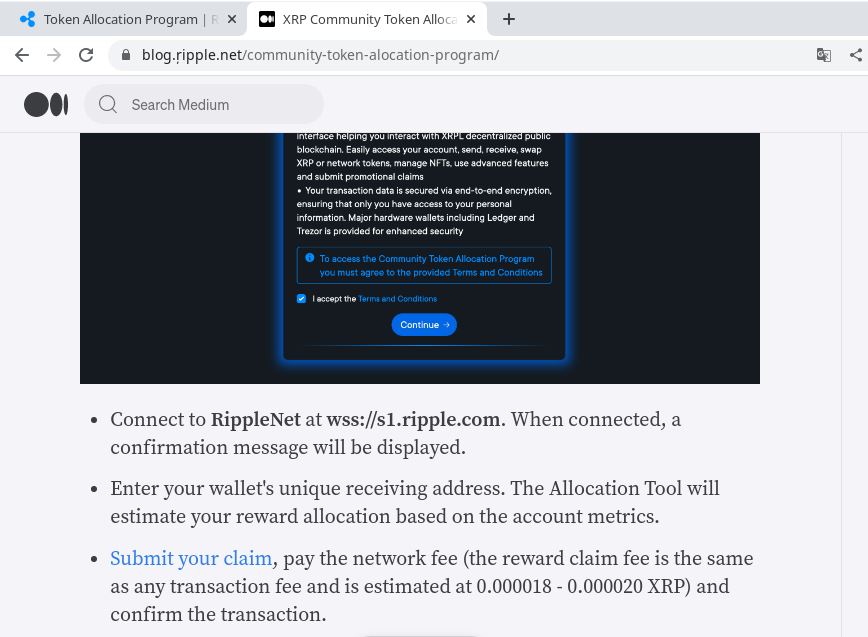
Фальшивка предлагала получателю поучаствовать в раздаче токенов XRP. При переходе по ссылке открывалась страница блога с постом, объясняющим правила проведения «акции». Специально зарегистрированное доменное имя отличалось от оригинала одной буквой: обычную латинскую r злоумышленники заменили Unicode-символом с седилью. Подлог выдавала также TLD-зона — .net вместо .com, где расположен сайт Ripple.


При переходе по встроенной ссылке потенциальной жертве поэтапно предлагают подключиться к веб-сокету, ввести адрес XRP-аккаунта и выбрать способ авторизации (первыми в списке значатся аппаратные кошельки Ledger и Trezor, с припиской recommended). Если последовать всем инструкциям и рекомендациям, атака даст искомый результат.

«Мы наблюдаем рост популярности криптовалют и призываем владельцев криптокошельков сохранять бдительность и применять надёжные меры безопасности для защиты своих цифровых активов, — комментирует эксперт Kaspersky по кибербезу Роман Деденок. — Очень важно убедиться, что ссылка не фишинговая, прежде чем переходить по ней или вводить конфиденциальную информацию».

Защитить криптоактивы от подобных посягательств помогут советы от Kaspersky:

  • покупать аппаратный кошелёк напрямую у официального производителя;
  • перед покупкой проверять, нет ли следов взлома — царапин, следов клея, плохо стыкующихся деталей;
  • отслеживать на сайте производителя обновления прошивки;
  • использовать надежное решение для защиты всех устройств, с помощью которых кошелёк подключается к интернету;
  • установить на аппаратном кошельке сложный, уникальный пароль; для управления паролями использовать спецрешение, к примеру, Kaspersky Password Manager.
Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru