



За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

В период с января по июнь защитные решения «Лаборатории Касперского» заблокировали более 1,3 млн попыток перехода россиян по ссылкам в фишинговых письмах, использующих тему криптовалюты.

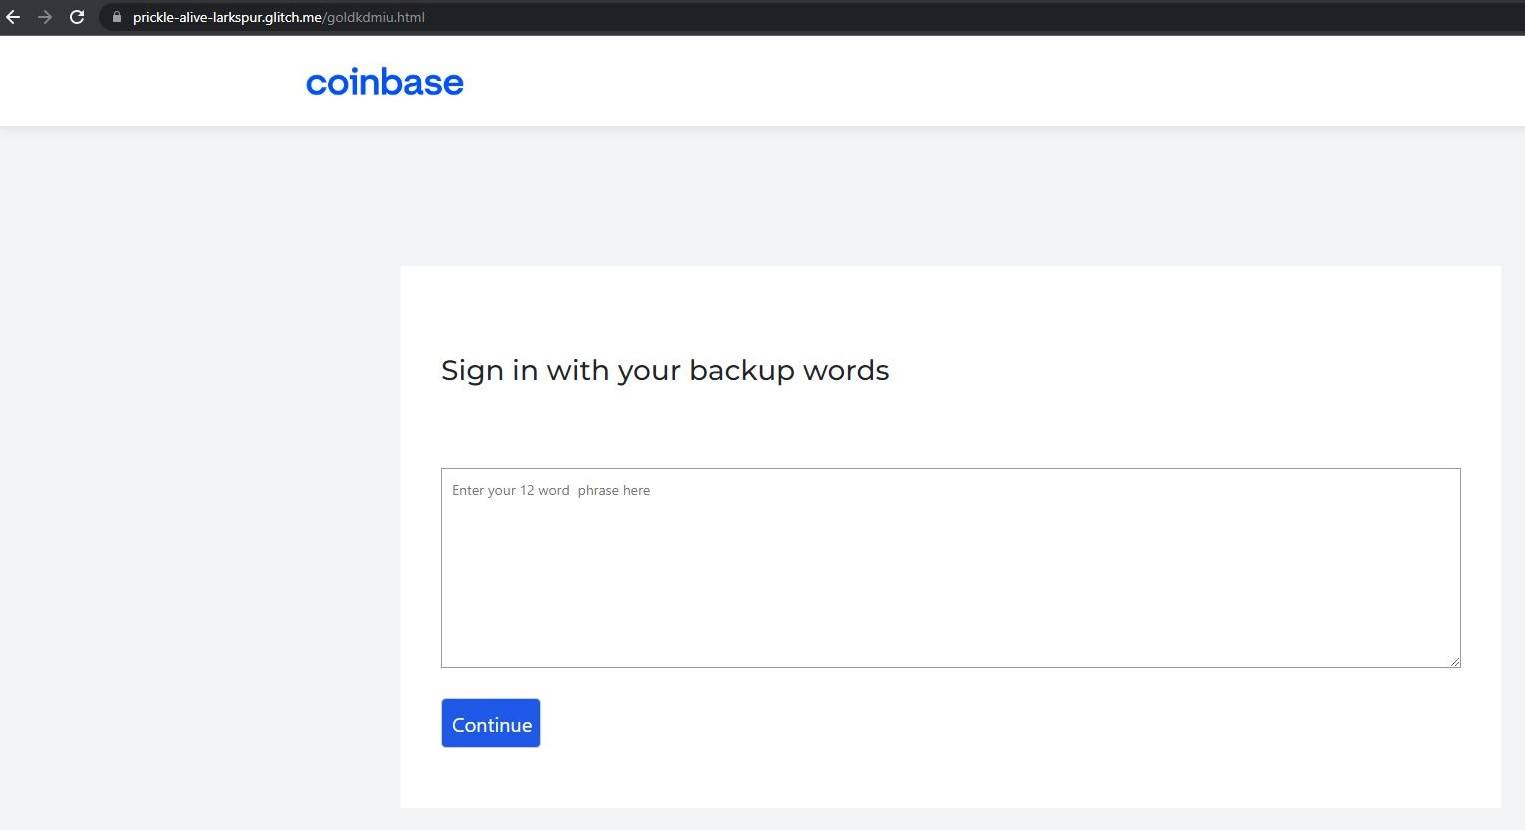
Такие сообщения массово рассылаются от имени известных криптовалютных бирж. Мошенники обычно просят подтвердить транзакцию или безопасность кошелька. При переходе по встроенной ссылке получателя перенаправляют на поддельную страницу с полем для ввода сид-фразы (по ней можно восстановить доступ к аккаунту в случае потери пароля).


Подобные атаки ориентированы на владельцев горячих кошельков — хранилищ крипты, всегда доступных через интернет. Такой способ хранения цифровой валюты очень популярен, но пользователи редко доверяют ему большие суммы.

Холодные кошельки (специализированное устройство или приложение, не имеющее постоянного подключения к Сети) считаются более надежными, но и они не застрахованы от кибератак. Так, минувшей весной эксперты зафиксировали фишинговую рассылку, использующую имя Ripple и нацеленную на кражу крипты из аппаратных кошельков.

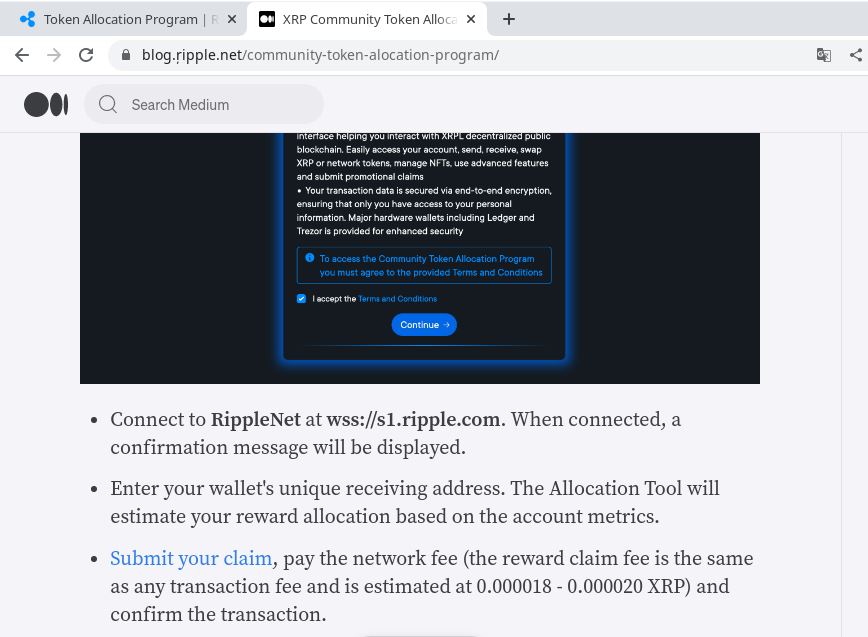
Фальшивка предлагала получателю поучаствовать в раздаче токенов XRP. При переходе по ссылке открывалась страница блога с постом, объясняющим правила проведения «акции». Специально зарегистрированное доменное имя отличалось от оригинала одной буквой: обычную латинскую r злоумышленники заменили Unicode-символом с седилью. Подлог выдавала также TLD-зона — .net вместо .com, где расположен сайт Ripple.


При переходе по встроенной ссылке потенциальной жертве поэтапно предлагают подключиться к веб-сокету, ввести адрес XRP-аккаунта и выбрать способ авторизации (первыми в списке значатся аппаратные кошельки Ledger и Trezor, с припиской recommended). Если последовать всем инструкциям и рекомендациям, атака даст искомый результат.

«Мы наблюдаем рост популярности криптовалют и призываем владельцев криптокошельков сохранять бдительность и применять надёжные меры безопасности для защиты своих цифровых активов, — комментирует эксперт Kaspersky по кибербезу Роман Деденок. — Очень важно убедиться, что ссылка не фишинговая, прежде чем переходить по ней или вводить конфиденциальную информацию».

Защитить криптоактивы от подобных посягательств помогут советы от Kaspersky:

  • покупать аппаратный кошелёк напрямую у официального производителя;
  • перед покупкой проверять, нет ли следов взлома — царапин, следов клея, плохо стыкующихся деталей;
  • отслеживать на сайте производителя обновления прошивки;
  • использовать надежное решение для защиты всех устройств, с помощью которых кошелёк подключается к интернету;
  • установить на аппаратном кошельке сложный, уникальный пароль; для управления паролями использовать спецрешение, к примеру, Kaspersky Password Manager.
Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru