



Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Киберпреступники взяли в оборот уязвимость WordPress-плагина WooCommerce Payments, с помощью которой теперь атакуют веб-ресурсы. Брешь позволяет получить права любых групп пользователей, включая администраторов уязвимого сайта.

WooCommerce Payments — очень популярный плагин, с помощью которого владельцы ресурсов могут принимать платежи банковскими картами. Согласно статистике WordPress, WooCommerce Payments используется более чем на 600 тыс. сайтов.

Уязвимость, о которой идёт речь, получила 9,8 балла и идентификатор CVE-2023-28121. Проблема затрагивает версии плагина с 4.8.0 по 4.8.2. 23 марта разработчики выпустили релиз под номером 5.6.2, в котором уже нет бреши.

Ещё весной в WooCommerce утверждали, что нет никаких признаков использования уязвимости в кибератаках. Однако теперь злоумышленники всё-таки добавили в свой арсенал соответствующий эксплойт.

Само собой, атакующим помогла заметка в техническом блоге исследователей из RCE Security. В ней специалисты подробно рассказывают про CVE-2023-28121 и способ её эксплуатации.

Для использования бреши злоумышленнику достаточно добавить заголовок запроса X-WCPAY-PLATFORM-CHECKOUT-USER и настроить его на идентификатор пользователя, чей аккаунт нужно подделать.

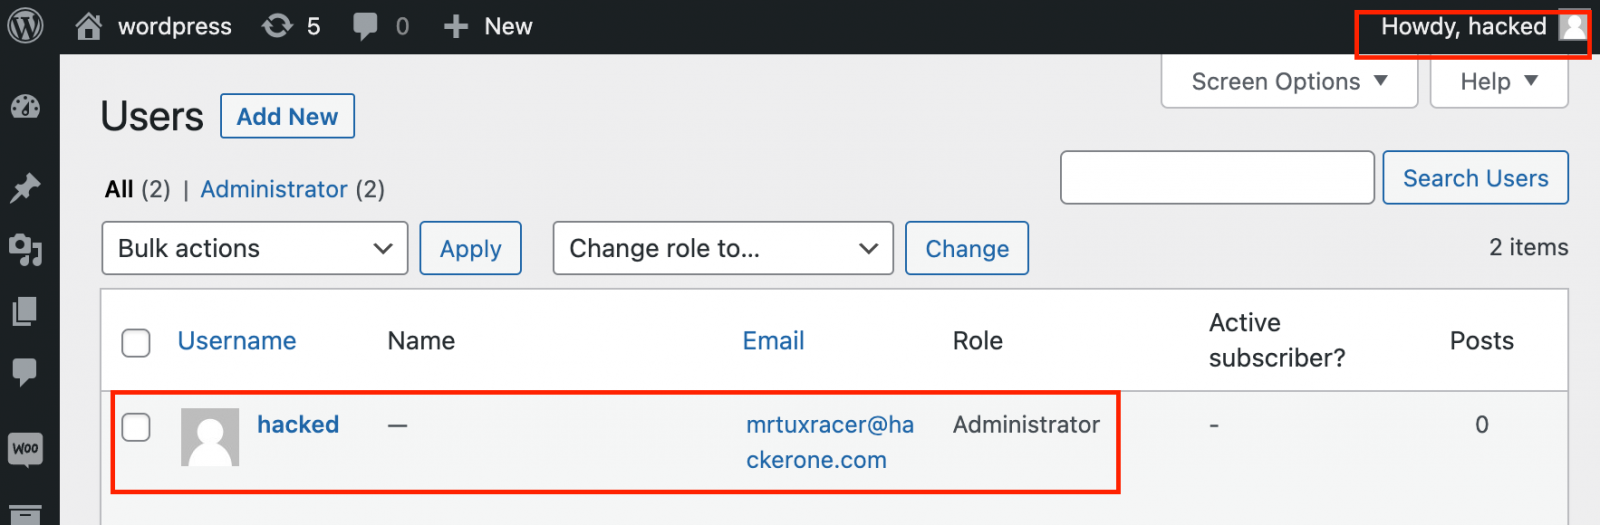
Когда WooCommerce Payments «видит» этот заголовок, запрос расценивается от лица целевой учётной записи, учитываются при этом и права такого аккаунта. Эксперты RCE Security даже выпустили демонстрационный эксплойт (proof-of-concept), позволяющий добавить нового администратора.


На днях компания Wordfence предупредила о реальных кибератаках, в которых киберпреступники используют CVE-2023-28121. К выходным число атакованных сайтов превысило 157 тысяч. Злоумышленники ищут на ресурсах файл /wp-content/plugins/woocommerce-payments/readme.txt и задействуют эксплойт, если он присутствует.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru