



Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Киберпреступники взяли в оборот уязвимость WordPress-плагина WooCommerce Payments, с помощью которой теперь атакуют веб-ресурсы. Брешь позволяет получить права любых групп пользователей, включая администраторов уязвимого сайта.

WooCommerce Payments — очень популярный плагин, с помощью которого владельцы ресурсов могут принимать платежи банковскими картами. Согласно статистике WordPress, WooCommerce Payments используется более чем на 600 тыс. сайтов.

Уязвимость, о которой идёт речь, получила 9,8 балла и идентификатор CVE-2023-28121. Проблема затрагивает версии плагина с 4.8.0 по 4.8.2. 23 марта разработчики выпустили релиз под номером 5.6.2, в котором уже нет бреши.

Ещё весной в WooCommerce утверждали, что нет никаких признаков использования уязвимости в кибератаках. Однако теперь злоумышленники всё-таки добавили в свой арсенал соответствующий эксплойт.

Само собой, атакующим помогла заметка в техническом блоге исследователей из RCE Security. В ней специалисты подробно рассказывают про CVE-2023-28121 и способ её эксплуатации.

Для использования бреши злоумышленнику достаточно добавить заголовок запроса X-WCPAY-PLATFORM-CHECKOUT-USER и настроить его на идентификатор пользователя, чей аккаунт нужно подделать.

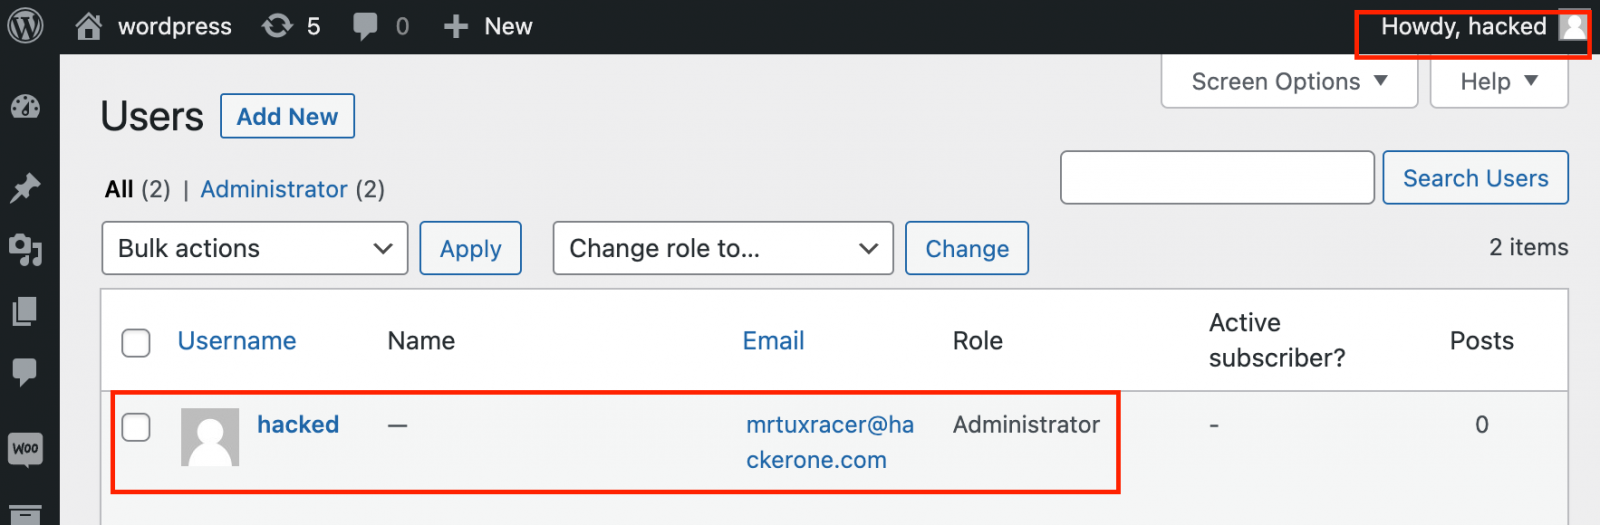
Когда WooCommerce Payments «видит» этот заголовок, запрос расценивается от лица целевой учётной записи, учитываются при этом и права такого аккаунта. Эксперты RCE Security даже выпустили демонстрационный эксплойт (proof-of-concept), позволяющий добавить нового администратора.


На днях компания Wordfence предупредила о реальных кибератаках, в которых киберпреступники используют CVE-2023-28121. К выходным число атакованных сайтов превысило 157 тысяч. Злоумышленники ищут на ресурсах файл /wp-content/plugins/woocommerce-payments/readme.txt и задействуют эксплойт, если он присутствует.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru