



Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google не сидит на месте, пытаясь бороться с постоянно проникающими в Play Store вредоносами. На этот раз интернет-гигант придумал новый способ: аккаунты разработчиков от имени организаций должны предоставить идентификатор DUNS (D-U-N-S).

В Google считают, что новые меры помогут повысить доверие к платформе и её защищённость в целом. При этом аккаунтам злоумышленников станет сложнее публиковать вредоносные приложения.

Как правило, такие программы отправляются на проверку в Google Play без вредоносной составляющей (или пейлоадов). Это логичный подход, потому что при наличии подозрительного кода защитные механизмы официального магазина заблокируют софт.

Авторы зловредов делают хитрее: вредоносная составляющая добавляется либо с одним из обновлений, либо после установки на устройство жертвы. Само собой, после сообщений о недобросовестном разработчике, Google банит его, а софт — удаляет, но никто не мешает создать новый аккаунт и под новым соусом распространять свой софт.

Чтобы бороться с таким поведение, корпорация с 31 августа 2023 года будет требовать действительный D-U-N-S (Data Universal Numbering System — «Универсальная система нумерации данных»). Как известно, идентификатор состоит из девяти цифр и присваивается юрлицу специальным регулятором.

D-U-N-S используют в качестве стандарта власти США, Европейская комиссия, Организация Объединенных Наций и Apple. Другими словами, этот номер заслуживает доверия.

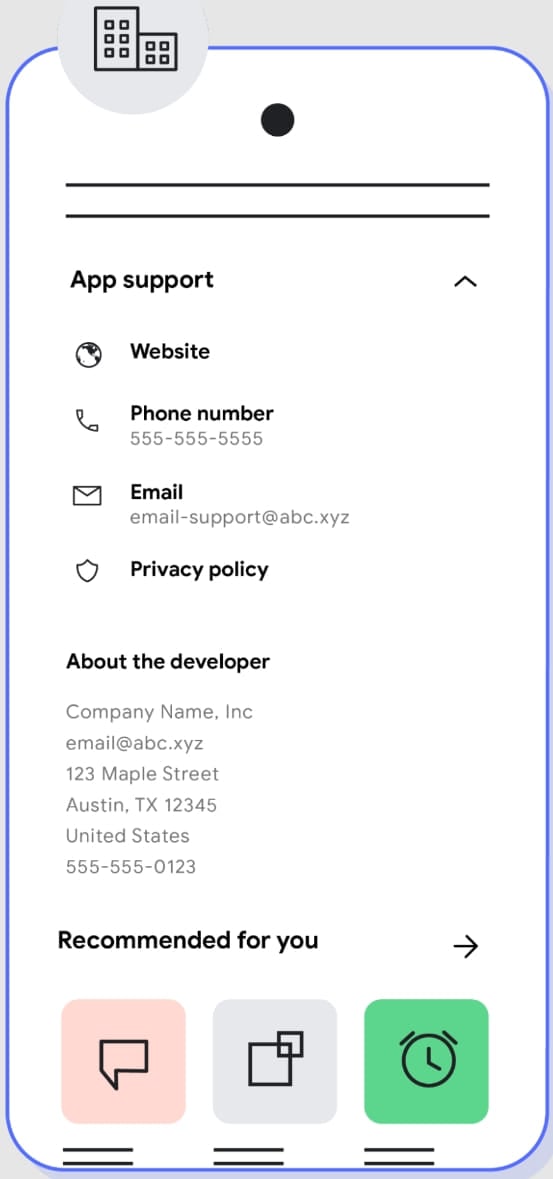
Требуя идентификатор, Google существенно затруднит злоумышленникам публикацию вредоносных приложений от лица организаций. Дополнительно корпорация планирует изменить раздел «Контакты» в приложениях, чтобы там было больше информации о девелопере.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru