



Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google не сидит на месте, пытаясь бороться с постоянно проникающими в Play Store вредоносами. На этот раз интернет-гигант придумал новый способ: аккаунты разработчиков от имени организаций должны предоставить идентификатор DUNS (D-U-N-S).

В Google считают, что новые меры помогут повысить доверие к платформе и её защищённость в целом. При этом аккаунтам злоумышленников станет сложнее публиковать вредоносные приложения.

Как правило, такие программы отправляются на проверку в Google Play без вредоносной составляющей (или пейлоадов). Это логичный подход, потому что при наличии подозрительного кода защитные механизмы официального магазина заблокируют софт.

Авторы зловредов делают хитрее: вредоносная составляющая добавляется либо с одним из обновлений, либо после установки на устройство жертвы. Само собой, после сообщений о недобросовестном разработчике, Google банит его, а софт — удаляет, но никто не мешает создать новый аккаунт и под новым соусом распространять свой софт.

Чтобы бороться с таким поведение, корпорация с 31 августа 2023 года будет требовать действительный D-U-N-S (Data Universal Numbering System — «Универсальная система нумерации данных»). Как известно, идентификатор состоит из девяти цифр и присваивается юрлицу специальным регулятором.

D-U-N-S используют в качестве стандарта власти США, Европейская комиссия, Организация Объединенных Наций и Apple. Другими словами, этот номер заслуживает доверия.

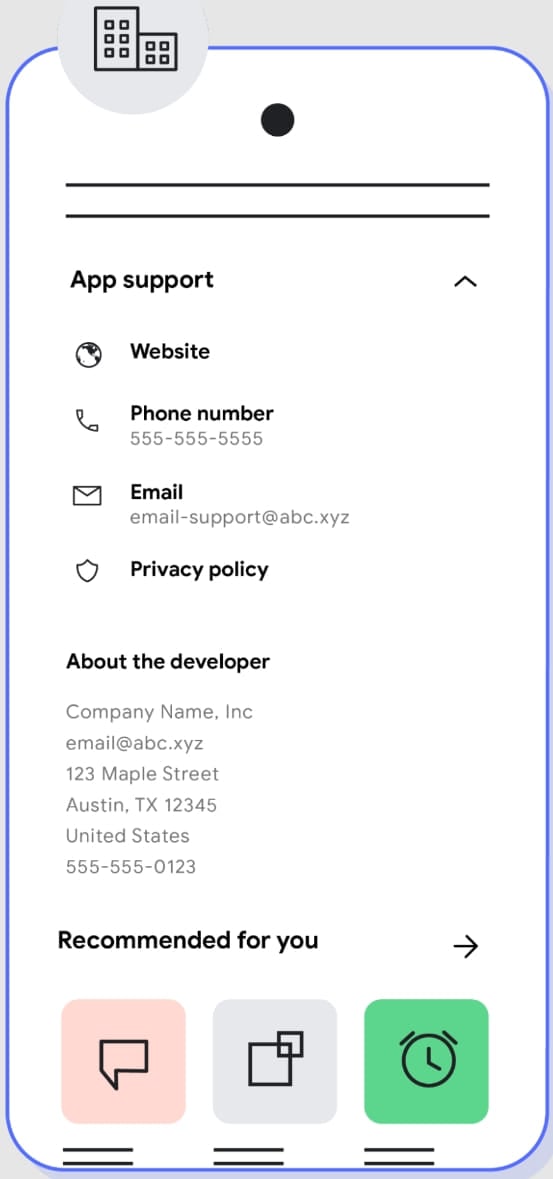
Требуя идентификатор, Google существенно затруднит злоумышленникам публикацию вредоносных приложений от лица организаций. Дополнительно корпорация планирует изменить раздел «Контакты» в приложениях, чтобы там было больше информации о девелопере.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru