



Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

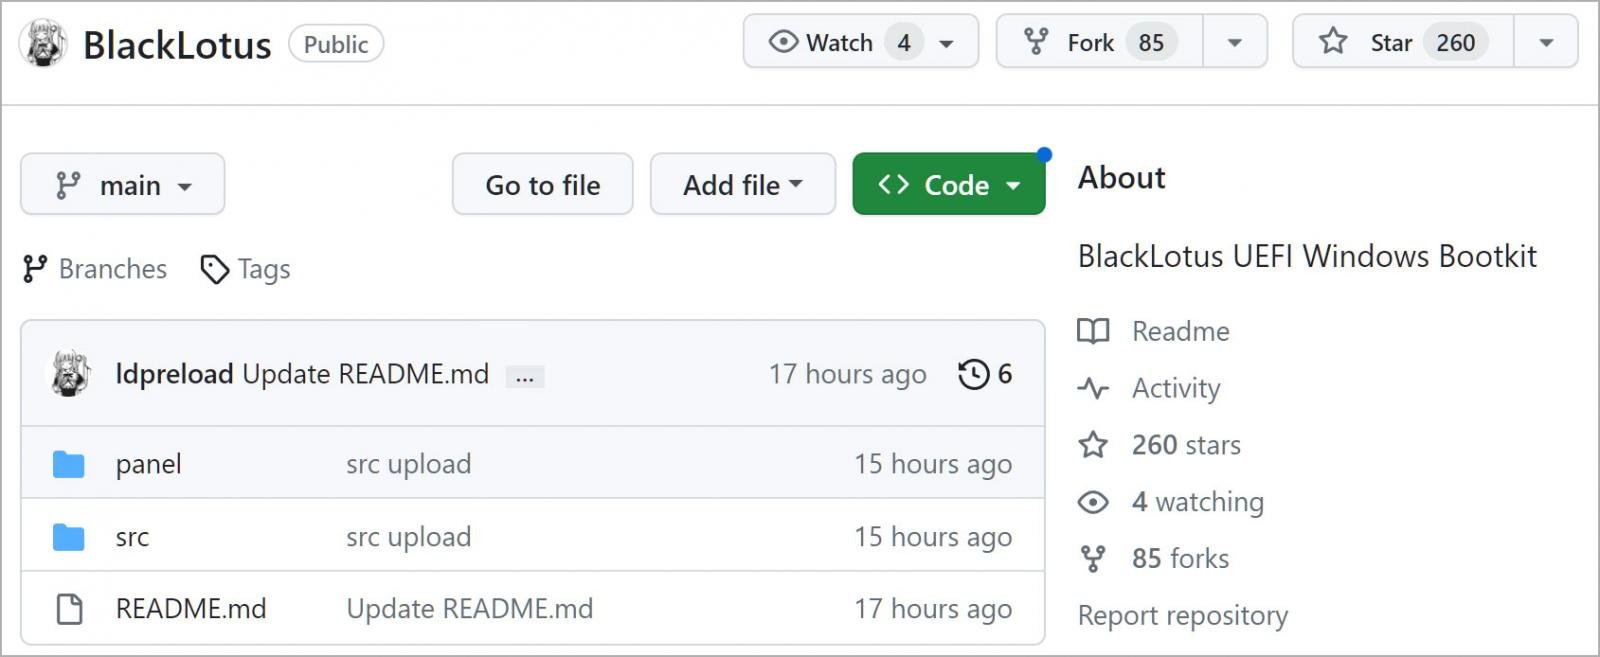
Исходный код печально известного UEFI-буткита BlackLotus просочился в Сеть. Теперь специалисты могут подробно изучить вредоноса, нагоняющего страх на корпорации и госструктуры.

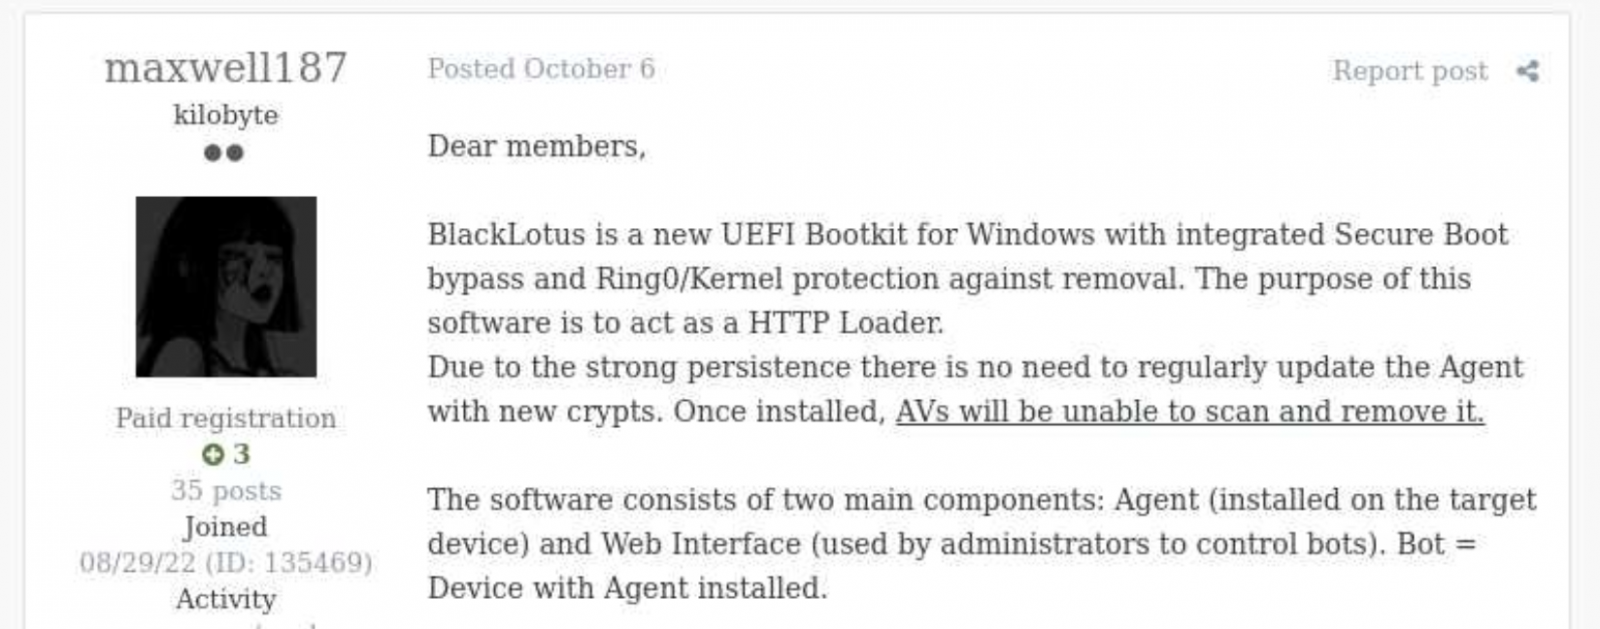
BlackLotus — известный буткит, одной из важнейших особенностей которого является возможность обхода защитного слоя безопасной загрузки (Secure Boot) на полностью пропатченных системах Windows 11.

Имея возможность уходить от антивирусных продуктов и глубоко укореняться в ОС, «черный лотос» выполняет пейлоады с наивысшими правами. Кроме того, буткит способен вмешиваться в работу функции защиты данных — BitLocker, а также мешать встроенному антивирусу Microsoft Defender и HVCI (проверка целостности кода).

Как мы писали в начале марта, BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11. Изначально он использовал уязвимость «Baton Drop» (CVE-2022-21894), которую Microsoft устранила с выходом январских патчей в 2022 году. Тем не менее лазейка, оставшаяся после заплаток, позволила вредоносу и дальше заражать системы.

Раньше BlackLotus продавался на форумах для киберпреступников за 5000 долларов. Заплатив эту сумму, любой «хакер» с любым уровнем подготовки мог получить доступ к инструменту, больше подходящему профессиональным кибергруппировкам. Однако исходный код буткита авторы держали в секрете.


А вчера специалисты компании Binarly нашли «сорсы» BlackLotus на GitHub. Код опубликовал пользователь с ником «Yukari». Как отметил Yukari, выложенные фрагменты модифицировали, чтобы убрать эксплуатацию бреши Baton Drop.


«Слитый код — неполный. Он содержит в основном части руткита и буткита, обходящий Secure Boot», — отметил сооснователь и генеральный директор Binarly Алекс Матросов.

Напомним, в апреле Microsoft объяснила, как выявить атаку UEFI-буткита BlackLotus.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru