



Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

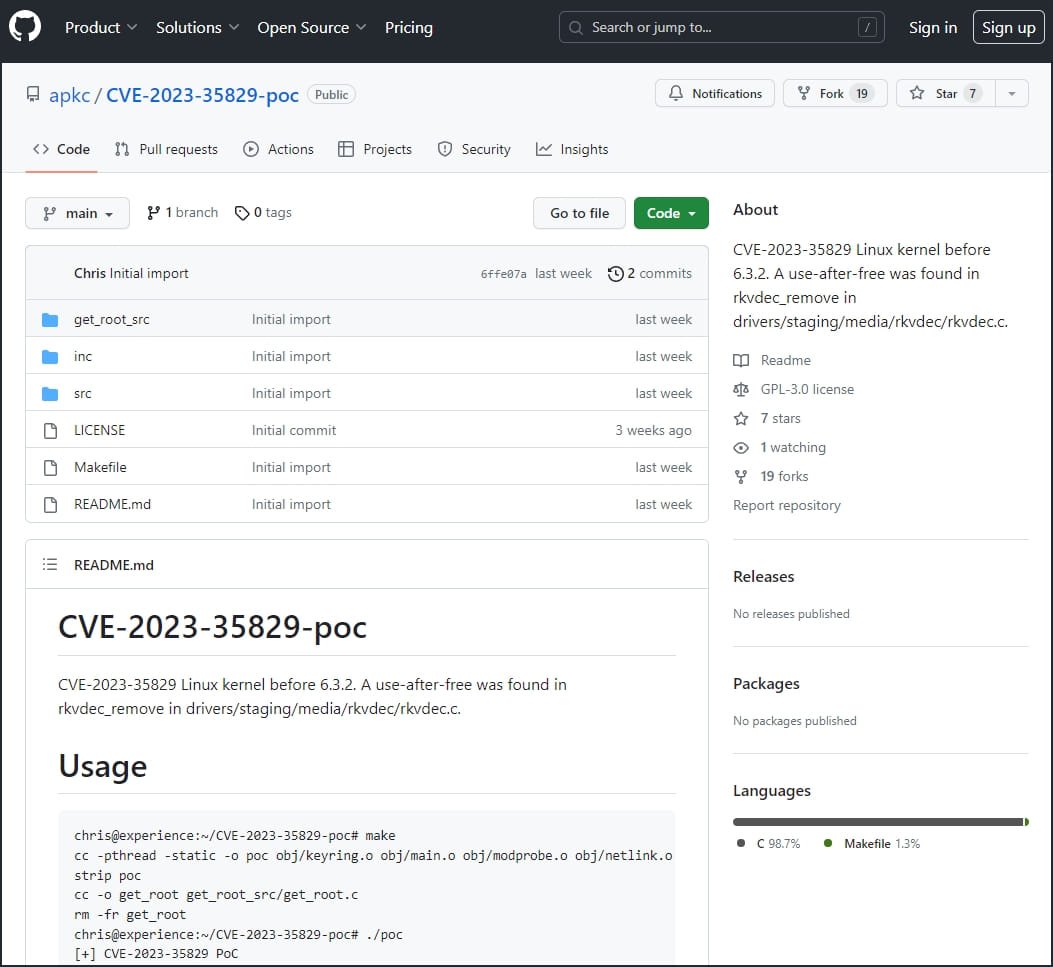
Исследователей в сфере кибербезопасности пытаются атаковать с помощью фейкового демонстрационного эксплойта (proof-of-concept, PoC) для уязвимости CVE-2023-35829. На деле этот PoC устанавливает в систему Linux вредоносную программу, ворующую пароли.

На злонамеренный демонстрационный эксплойт обратили внимание специалисты Uptycs. В ходе обычного сканирования защитные системы сработали на подозрительное поведение: странные сетевые соединения, попытки получить доступ к системе и т. п.

В результате удалось выявить три репозитория, в которых размещались фейковые PoC. Два уже удалены с площадки GitHub, а третий до сих пор можно загрузить.


По данным Uptycs, вредонос неплохо распространился в сообществе ИБ-экспертов и смог заразить немалое число компьютеров. Авторы этого PoC утверждают, что это эксплойт для уязвимости под идентификатором CVE-2023-35829, затрагивающей версии ядра Linux до 6.3.2.

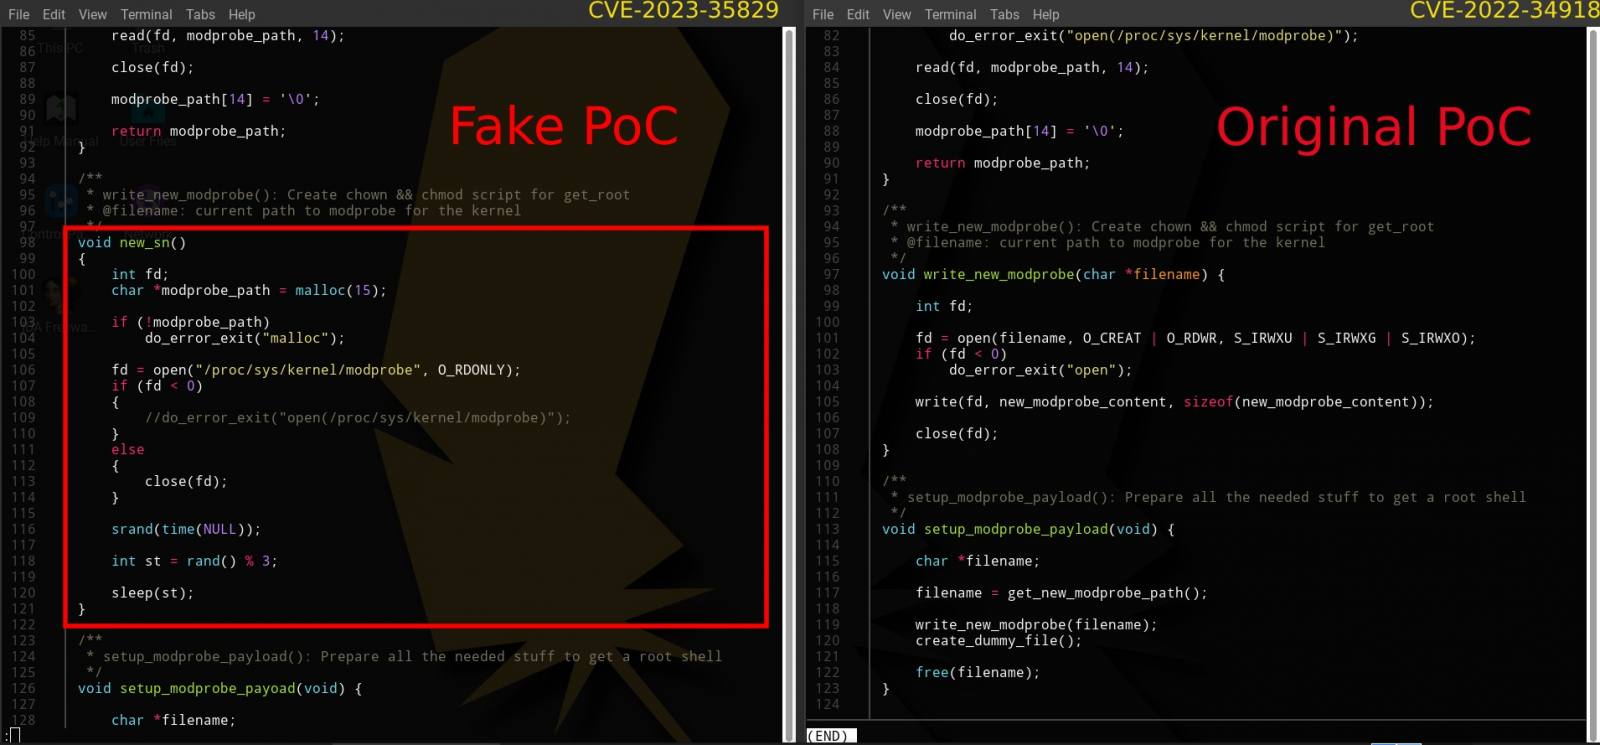
В сущности, это действительно PoC, но для другой уязвимости в ядре Linux — CVE-2022-34918. Точнее — копия старого эксплойта:


При попытке запуска PoC создаёт файл «kworker» и добавляет путь к файлу «/etc/bashrc» для закрепления в системе. Далее вредонос подключается к командному серверу для загрузки со стороннего URL и выполнения bash-скрипта для Linux.

Скрипт получает доступ к файлу «/etc/passwd» для кражи конфиденциальной информации, а также модифицирует «~/.ssh/authorized_keys», чтобы открыть удалённый доступ атакующему.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru